暮らしと資産を守るサイバー事案ノートサイバー攻撃被害・事件事例解説
確認ガイド 00SOLANETS.COM|株式会社Sola.com 調査分析特集CYBER FILE 01
サイバー攻撃被害・事件事例解説注目サイバー事案ウォッチ
企業のシステム侵害と、個人の口座・取引環境への影響を、一次資料に基づいて切り分ける
2026年9月末から10月にかけ、会員管理システムへの不正アクセスの公表、証券口座やクラウド上の取引ツールに関わる不正操作の公表、さらにAIを用いる侵入テストツール(ARTEX)の悪用に関する海外・国内の調査報告が相次いでいます [1][2][3][4][5]。本特集では、事案ごとの原因や単位を混同せず、読者の立場別に「今、どこを確認し、どこへ連絡・相談すべきか」を整理します。
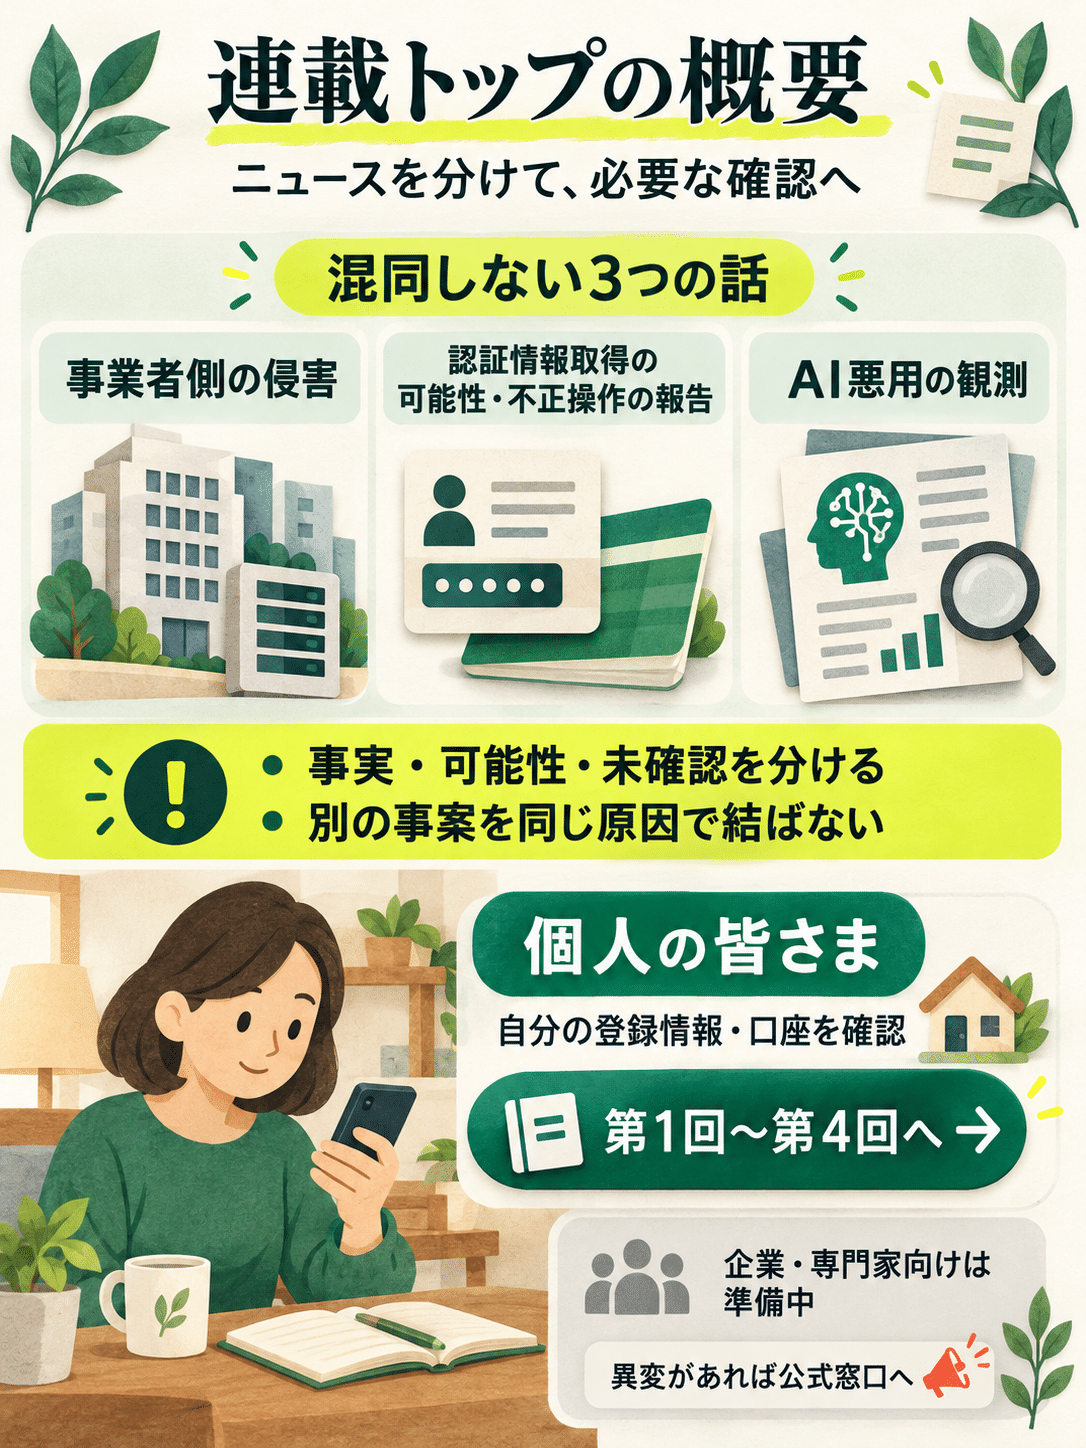
概要図の内容を文字で読む
- 連載トップの概要
- ニュースを分けて、必要な確認へ
- 混同しない3つの話
- 事業者側の侵害
- 認証情報取得の可能性・不正操作の報告
- AI悪用の観測
- 事実・可能性・未確認を分ける
- 別の事案を同じ原因で結ばない
- 個人の皆さま
- 自分の登録情報・口座を確認
- 第1回〜第4回へ
- 企業・専門家向けは準備中
- 異変があれば公式窓口へ
一般個人・利用者の方へ
暮らしと資産を守るサイバー事案ノート
利用中のサービスや証券口座に関するニュースを見たとき、自分の手元で何を確認し、異変があればどこへ連絡するかを、回ごとのチェックリストで整理します。企業のシステム侵害と個人の口座操作の違いを分かりやすく解説します。
個人向け連載(第1回〜第4回)を読む企業の経営層・ICT担当幹部の方へ準備中(本編の公開まで)
企業向け事案別解説(サイバー事案001〜)
公表された事案から「どこに弱点が生じるか」「自社の何を点検するか」「着手しやすい対応は何か」を整理します。第1弾はブックオフグループHDの公表事案と会員サービスの6つの点検箇所を扱います。
サイバー事案001と10問セルフチェックへ進む政府機関・セキュリティ専門家の方へ準備中(本編の公開まで)
一次資料による定点観測・分析留保
2026年9月25日〜10月9日に収集した公表30件(28組織)の採取条件と内訳、および10月中旬以降のAI悪用ツール(ARTEX)に関する一次資料の確認範囲・帰属評価の留保を定点観測として記録します。
定点観測データと一次資料一覧へ進む図解事案混同防止マップ
領域①:事業者側システムの侵害公表(例:ブックオフグループHD、岩井コスモ証券〈委託先経由〉)
- ブックオフ:10/6確認、10/9公表。第2報(10/13)で外部送信642万7,735件(会員番号の件数)・対象者638万3,279人。対応:脆弱性の是正(経路未公表)
- 岩井コスモ:委託先システムへの不正アクセスで4,975名の情報漏えい。同日の売買管理システムへの攻撃で7口座に意図しない注文、5口座で約定(原状回復済・顧客負担なし)。パスキー突破ではないと説明
領域②:認証情報の取得・不正利用の可能性と取引口座での不正操作の報告(例:お名前.com デスクトップクラウド)
- 10/20 一部の顧客サーバーに不正なプログラムの設置を確認(第1報10/21)
- 第2報(10/22):取引口座の不正操作の報告と認証情報が取得・不正利用された可能性
- 第4報(10/24):情報の外部持ち出しを確認、補償・お見舞金、現行基盤は再開せず
- 第3報・第5報:パスワード変更+全セッション切断を至急依頼
領域③:AI悪用ツール(ARTEX)の報告(専門家向け・開いて表示)
領域③:AI悪用ツール(ARTEX)の報告(例:CrowdStrike/Microsoft)
- CrowdStrike(10/7):韓国金融機関標的の事案でARTEX悪用を分析
- Microsoft(10/21):Storm-0940の活動でARTEX利用と帰属評価を提示
注記 領域③(ARTEXの観測)を、証拠なしに領域①・②の国内個別事案の原因や同一犯の犯行として結び付けない。GMOサイバーセキュリティ byイエラエの10/19ブログは本文未確認(報道で内容を確認、企業名は非公表)。
連載個人向け連載:暮らしと資産を守るサイバー事案ノート
出典
- ブックオフグループホールディングス「不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」(2026年10月9日)、同「(第2報)」(10月13日)、同「(訂正)」(10月16日)、同「WEB照会機能の追加および専用フリーダイヤル開設のお知らせ」(10月23日)https://www.bookoffgroup.co.jp/news/
- 岩井コスモ証券「外部委託先への不正アクセスに伴うお客様情報の漏洩について」(2026年10月16日)https://www.iwaicosmo.co.jp/news/2026/10161410.html 、同「(第2報)」(10月20日)https://www.iwaicosmo.co.jp/info/2026/10201710.html 、同「不正アクセスによる個人情報漏洩および不正取引に関するご報告」(10月21日)https://www.iwaicosmo.net/info/post_499.html 、株式会社トレードワークス「当社が提供するシステムへの不正アクセスに関するお知らせ」(10月16日)https://pdf.irpocket.com/C3997/xoA3/IjHJ/LeLI/QUZU.pdf
- GMOインターネットグループ/GMOインターネット「「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ」第1報(2026年10月21日)https://www.onamae.com/news/article/11584 、第2報(10月22日)https://group.gmo/info/alert/20261022/ 、第3報(10月23日)https://group.gmo/info/alert/20261023/ 、第4報(10月24日)https://internet.gmo/news/article/249/ 、第5報(10月24日)https://internet.gmo/news/article/250/
- CrowdStrike “Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance”(2026年10月7日)https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/ ; Microsoft Security Blog “AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise”(2026年10月21日)https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/
- ScanNetSecurity「GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認」(2026年10月21日)https://scan.netsecurity.ne.jp/article/2026/10/21/56522.html (イエラエ10月19日ブログ https://gmo-cybersecurity.com/blog/20261019/ は2026年10月25日時点で本文未確認)
- GMOリサーチ&AI「infoQ」第1報(2026年10月5日)https://gmo-research.ai/pressroom/notice/notice-20261005 、第2報(10月14日)https://gmo-research.ai/pressroom/notice/notice-20261014
公表資料の確認日:2026年10月25日。更新履歴:2026年10月25日 初版。