暮らしと資産を守るサイバー事案ノートサイバー攻撃被害・事件事例解説
確認ガイド 03
事件・公表の直後に届く「便乗メール・SMS」と本物の公式案内の見分け方――文面ではなく「確認する経路」を変える
1導入:事案が公表された直後は「本物の社名・本物のニュース」を使った連絡が届き得る
企業が「会員情報の管理システムへの不正アクセス」や「サービスにおける不正操作の確認」を公表すると、そのニュース自体を利用した便乗メールやSMS(ショートメッセージ)が届くことが想定されます。今回の事案でも、ブックオフグループHD、岩井コスモ証券、GMOインターネットはいずれも、自社を装う連絡への注意を自ら呼び掛けています [1][2][3]。GMOインターネットの第4報では、補償の案内に便乗した偽の連絡にも注意が促されています [3]。
たとえば、ブックオフグループHDの事案(10月9日公表。対象はアプリ・オンラインストア・Web会員、項目は氏名・連絡先・暗号化されたパスワード等)[1] のように、会員番号や登録情報に関わる事案が報じられた後には、「あなたの会員番号が対象となりました」「補償・ポイント返還のためログインしてください」といった連絡が作られやすくなります(以下の文面はいずれも説明用の想定例です)。
また、証券会社やクラウドサービスに関する報道が出た直後にも、「不正取引を検知したため口座を凍結しました。解除するにはこちらから認証してください」というメッセージが届くことがあります。なお、岩井コスモ証券の事案は委託先システムへの不正アクセスによるもので、同社は「情報漏洩に起因し不正取引の被害が拡大したものではありません」と説明しており [2]、実際の事案の原因と便乗メールは区別して考える必要があります。
ここで特に危険なのは、「日本語の文章が自然だから本物だろう」「今ニュースになっている会社名だから本物だろう」と文面だけで判断してしまうことです。現在は生成AI等を使えば、誤字脱字のない自然な案内文を短時間で作ることができます。だからこそ、見分ける基準を「文章の見た目」から「確認する経路(ルート)」へ切り替える必要があります。
2メールの文面で悩まない!「別経路(公式アプリ・ブックマーク)確認」の仕組み
- ❌文面の中の「URLリンク・ボタン・QRコード」通行止め タップしない
- ❌文面の中の「電話番号」通行止め そのまま発信しない
⭕ 正しい確認ルート(別経路から自分の手で開き直す)
- AルートA:スマホに入っている「いつもの公式アプリ」を起動する
- BルートB:以前から登録している「ブラウザのブックマーク」から開く
- CルートC:公式サイトのトップページにある「重要なお知らせ一覧」またはログイン後の「マイページ内メッセージボックス」に同じ案内があるかを見る
- DルートD:A〜Cで同じ内容が見つからなければ、公式サイト記載の窓口に電話等で確認する
3本物の公式発表と「便乗連絡」を切り分ける3つの着眼点
- 「通知欄にあるか」ではなく「別経路から同じ内容にたどり着けるか」で判断する
重要な案内の多くは、公式サイトの「お知らせ」やアプリ内の通知にも掲載されます。ただし、対象者への個別連絡をメールだけで行う事業者もあります(ブックオフグループHDは対象会員へ登録メールアドレス宛てに順次連絡すると公表 [1])。したがって、通知欄にないからといって偽物とは限らず、通知欄に似た案内があるからといって届いたメールが本物とも限りません。メールのリンクを使わず、公式アプリ・ブックマーク・自分で入力した公式URLから同じ内容にたどり着けるかを確かめ、たどり着けなければ公式サイト記載の窓口へ電話等で確認します。各社の公式ページ(例:岩井コスモ証券のお知らせ、GMOクリック証券のお知らせ、お名前.com デスクトップクラウドの続報)を直接開けば、安全に正確な内容を確認できます。 - 公式の窓口は、メールやSMSのリンク先で「取引暗証番号」や「確認番号(ワンタイムパスワード)」の入力を急かさない
「24時間以内に以下のリンクから暗証番号を入力しないと口座が停止されます」「補償金の受け取りのためパスワードを入力してください」といった誘導は、典型的ななりすましの手口です。ブックオフグループHDとGMOインターネットは、メール・SMS・電話でパスワードや認証コード、カード情報を尋ねることはないと公表しています [1][3]。ブックオフはさらに、案内メールにパスワード変更画面へ誘導するリンクを載せないと明記しています [1]。 - 「グループ名」ではなく「自分が契約しているサービス名」を確認する
第1回でも触れた通り、「GMO」や「〇〇グループ」といった大きな名前だけを名乗るメッセージには特に注意が必要です。自分が実際に契約しているのが「お名前.com デスクトップクラウド」なのか、「GMOクリック証券」なのか、「infoQ」なのかを落ち着いて照合してください。
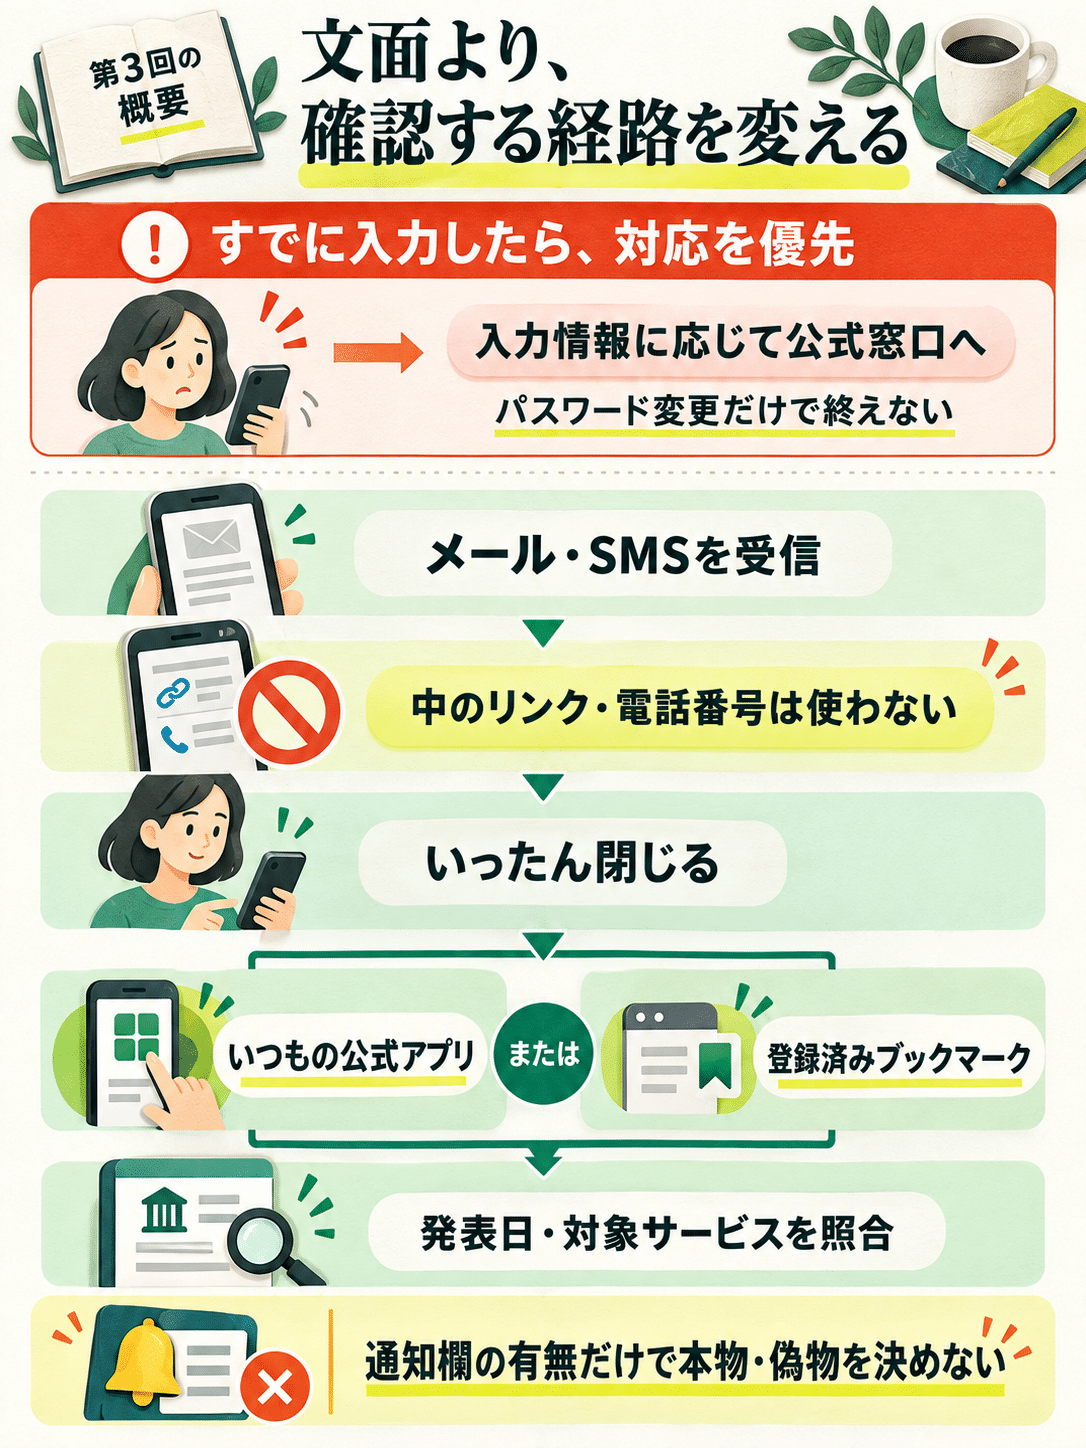
概要図の内容を文字で読む
- 第3回の概要
- 文面より、確認する経路を変える
- すでに入力したら、対応を優先
- 入力情報に応じて公式窓口へ
- パスワード変更だけで終えない
- メール・SMSを受信
- 中のリンク・電話番号は使わない
- いったん閉じる
- いつもの公式アプリ
- または
- 登録済みブックマーク
- 発表日・対象サービスを照合
- 通知欄の有無だけで本物・偽物を決めない
4急ぎの連絡を受け取ったときの「5つの確認項目」(個人向けチェックリスト)
- 見る場所:リンクは長押しやタップをせず、そのままメール・SMSアプリを閉じます。金融庁も、見覚えのある送信者からのメッセージであってもリンクを開かないよう勧めています [4]。
- 見る場所:アプリ・会員サイト内の「お知らせ」「メッセージボックス」「重要通知」。ここで同じ内容が見つかればその案内に従い、見つからなければ公式サイト記載の窓口へ確認します。
- 見る場所:各企業の公式コーポレートサイト・サービスサイトのニュースリリース欄。
- 見る場所:もし入力を求める画面であれば、一切入力せずに閉じます。
5ご家族と共有したい「1つの約束」
細かい見分け方をいくつも覚えるのは大変ですが、家族の間で次の「たった1つの約束」を決めておくと、メールやSMSのリンクから始まる手口を避けられます(電話や偽アプリなど、リンク以外から始まる手口には第1回・第4回の確認項目で備えます)。
家族の約束:「メールやSMSの中にあるリンク・ボタン・QRコードからは、絶対にログインしない・入力しない」
「宅配便の再配達」「ポイントの失効」「お店の会員情報の確認」など、どんな理由が書かれていても、メッセージの中のリンクは使わず、いつものアイコン(公式アプリ)から開くか、家族に画面を見せてから動くように共有しておきましょう。
出典
- ブックオフグループホールディングス「不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」(2026年10月9日)https://ssl4.eir-parts.net/doc/9278/tdnet/2893077/00.pdf / 同「(第2報)」(10月13日)https://ssl4.eir-parts.net/doc/9278/tdnet/2894129/00.pdf / 同「不正アクセスによる個人情報の漏えいについて」https://www.bookoffgroup.co.jp/contact-us/contact-us-261009/
- 岩井コスモ証券「外部委託先への不正アクセスに伴うお客様情報の漏洩について」(2026年10月16日)https://www.iwaicosmo.co.jp/news/2026/10161410.html / 同「不正アクセスによる個人情報漏洩および不正取引に関するご報告」(10月21日)https://www.iwaicosmo.net/info/post_499.html
- お名前.com「第三者による不正アクセスに関するお詫びとお知らせ」(2026年10月21日)https://www.onamae.com/news/article/11584 / GMOインターネット「(第4報)」(10月24日)https://internet.gmo/news/article/249/ / 「(第5報)」(10月24日)https://internet.gmo/news/article/250/
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」(2025年4月3日、2026年10月9日更新)https://www.fsa.go.jp/ordinary/chuui/chuui_phishing.html
- フィッシング対策協議会 緊急情報一覧 https://www.antiphishing.jp/news/alert/(2026年10月25日閲覧。2026年10月に本件各社をかたる緊急情報の掲載はなし)