暮らしと資産を守るサイバー事案ノートサイバー攻撃被害・事件事例解説
確認ガイド 01
「利用中のサービスで不正アクセス」と聞いたとき、自分の口座・登録情報で最初に確認する5つのポイント
1導入:「事業者側のシステム侵害」と「自分の環境に置いた認証情報の取得・不正利用の可能性」は確認する場所が違います
2026年10月に入り、私たちが日常的に利用する会員サービスや証券口座、クラウドサービスに関して、セキュリティ上の公表や報道が相次いでいます [1][2][3]。こうしたニュースに接したとき、「まずパスワードを変えればいいのか」「自分の資産は大丈夫なのか」と不安になる方は少なくありません。
ここで最初に押さえておきたいのは、「事業者側(委託先を含む)のシステムが外から攻撃された事案」と、「利用者が借りているサーバーや端末に保存した認証情報が取得・不正利用された可能性のある事案」とでは、私たちが手元で確認する場所が異なるという点です。どちらの場合も、「メッセージのリンクを使わない」「異変があれば公式窓口へ連絡する」という初動は共通です。
たとえば、事業者側のシステムに弱点があって会員情報が取得された場合、システムの弱点そのものを直すのは事業者の役割であり、利用者が手元のパスワードやパスキーの設定を変えるだけで事業者側のシステム侵害を防げるわけではありません。一方で、自分が借りているサーバー上の取引ツールに保存した口座のログイン情報が取得・不正利用された可能性のある事案では、「口座残高」を眺めるだけでなく、「注文履歴(取消・未約定を含む)」や「ログイン履歴」を直接確認し、パスワードの変更とログイン中の接続(セッション)の切断を行い、身に覚えのない動きがあればただちにその事業者の公式窓口へ連絡する必要があります [3]。
2ニュースを見たらどう動く? 3段階の確認・連絡フロー
STEP 1まず「正確なサービス名」と「対象期間」を公式発表で照合する
- グループ名(例:「GMO」)だけで判断せず、自分が使っているサービス名かを見る
- 届いたメールやSMSのURLは開かず、いつもの公式アプリ・ブックマークから開く
STEP 2事案のタイプに合わせて、手元の画面の「見る場所」を変える
【タイプA:事業者側(委託先を含む)のシステム侵害】(例:ブックオフグループHD、岩井コスモ証券)
- 公式案内で「漏えいした項目」(会員番号・連絡先・暗号化されたパスワード等)を見る
- パスワードが項目に含まれていれば変更し、同じパスワードを他社で使い回していればその他社側も変更する
- 証券口座の場合は注文履歴・ログイン履歴も念のため確認する
【タイプB:自分の環境の認証情報の取得・不正利用の可能性と不正操作の報告】(例:お名前.com デスクトップクラウド)
- 残高だけでなく「注文履歴(取消・未約定を含む)」と「ログイン履歴」を確認する
- 取引口座・取引ツールのパスワードを別の端末から変更し、ログイン中の接続を切断する
- 事業者の最新の続報(補償・代替案内)を見る
STEP 3身に覚えのない履歴・異変があったら(連絡が先)
- 当該事業者の「公式窓口」へすぐ連絡する(ログインできなければ公式サイト記載の電話へ)
- 日時や注文番号が分かる画面の保存は、連絡を遅らせない範囲で行う
- 自分で取引を取り消そうとせず、事業者の指示に従う
32026年10月に公表された主な事案と、確認できている事実の切り分け
報道やSNSでは複数の出来事が1つに混ざって語られることがありますが、各社・各機関の公表資料(2026年10月25日確認)では、対象も内容も以下のように分かれています。
| 公表主体・資料(発表日) | 公表資料で確認できている内容 | 混同してはいけない点(留保事項) |
|---|---|---|
| ブックオフグループHD 10月9日公表、10月13日第2報、10月16日訂正、10月23日照会窓口案内 [1] | 子会社(ブックオフコーポレーション)が提供する会員情報の管理システムへの不正アクセスを10月6日に確認。第2報で、10月4〜6日に外部へ送信された会員データは642万7,735件(会員番号の件数)、対象者は638万3,279人(うち退会者21万2,371人)と公表。対象はアプリ・オンラインストア・Web会員。項目は氏名・生年月日・性別・メールアドレス・電話番号・住所・暗号化されたパスワード・ポイントカード番号・会員番号等(訂正で職業・ニックネームを追加)。決済情報と本人確認書類の情報は対象外。対応として通信遮断・脆弱性の是正・外部アクセス遮断。対象会員には公式オンラインストア・公式アプリのパスワード変更と、同一・類似パスワードを使う他サービスでの変更を依頼。10月22日に専用フリーダイヤル、10月23日に会員サイト内のWEB照会機能(自分が対象かどうかを確認)を開設。 | ・確認日(10月6日)は取得期間の終わりであり、公表日でも攻撃開始日でもない。 ・どの脆弱性か、侵入経路は未公表。 ・個別メールが届いていなくても対象外とは限らない(同社の説明)。 ・同社がメール・SMS・電話でパスワードや認証コード、カード情報を尋ねることはなく、案内メールにパスワード変更画面へのリンクを載せないと公表。 |
| 岩井コスモ証券 第1報(10月16日)、第2報(10月20日)、利用者向け説明(10月21日)[2] | インターネット取引システムの運用・保守委託先(株式会社トレードワークス)のシステムが不正アクセスを受け、顧客4,975名の氏名・メールアドレス等が漏えい(取引暗証番号は含まれない)。同じ10月14日に売買管理システムへの攻撃があり、7口座で意図しない売買注文(うち5口座で約定)。対象顧客には同日個別に連絡し、取引前の状態に戻す措置を完了、顧客の負担は生じていないと説明。委託先は不正アクセスの原因を「一部の管理機能の設定不備」と公表。 | ・同社は「パスキー認証が突破されたものでないこと」「情報漏洩に起因し不正取引の被害が拡大したものではありません」と説明。「パスキーを設定しても無意味」「利用者が偽サイトに入力したため」と読み替えない。 ・不正注文がどのように発注されたかは未公表。 ・漏えい対象者には、同社を装う電話・メールへの注意が呼び掛けられている。 ・これらの公表資料からARTEXとの関係は確認されていない。 |
| GMOインターネット:お名前.com デスクトップクラウド 第1報(10月21日)〜第5報(10月24日)[3] | FX自動売買用のレンタルサーバー(VPS)。10月20日に一部の顧客サーバーへ不正なプログラムの設置を確認。第2報(10月22日)で、サーバー内に保存された取引口座のログイン情報等が第三者に取得・不正利用された可能性と、顧客から取引口座の不正操作の報告があることを説明。第4報(10月24日)で、顧客情報が外部に持ち出された事実を確認したと公表し、お見舞金と不正取引による実現損失の補償、現行基盤の再開見送り(代替基盤を6か月無償提供)を案内。第3報・第5報で、パスワード変更とログイン中の全セッション切断を至急依頼。 | ・影響の可能性があるサーバー26,739件は「対象となり得る数」で、不正アクセスが確認された件数ではない。 ・侵入経路は調査中。 ・ARTEXの使用はこれらの資料からは確認できない。 ・攻撃者を名乗る者からの金銭要求は公表されているが、その主張内容(他社口座への不正操作等)は事実として確認されたものではない。 |
| GMOクリック証券:注意喚起(10月23日)[4] | 複数のFX業者で自動売買ツールによるものと考えられる不正取引が報告されていること、お名前.com デスクトップクラウド上の取引ツールに関連する不正操作の報告がGMOインターネットに寄せられていることを案内しつつ、「現段階では当社の口座における不正な操作は確認されておりません」と説明。顧客には取引履歴・注文履歴・ポジション・残高の確認、パスキー認証の設定(11月28日からログインはパスキー認証のみ)、ログイン通知・約定通知の設定を依頼。 | ・グループ内の別サービスの事案を、そのままGMOクリック証券の口座被害と混同しない。 ・「確認されていない」は10月23日時点の同社口座についての説明。 |
| CrowdStrike分析(10月7日)[5] | 中国で開発されたAIを用いる侵入テスト用ツール「ARTEX」が、韓国の金融機関を標的とした事案で悪用されたと分析。 | ・海外の分析を、証拠なしに日本国内の事案や特定企業への攻撃の証明にしない。攻撃者は未帰属。 |
| Microsoft分析(10月21日)[5] | 攻撃グループStorm-0940の活動でARTEXが使われたと説明し、その活動について帰属評価を示す。 | ・特定の活動に対する帰属評価を、国内の全事案へ広げない。(GMOサイバーセキュリティ byイエラエの10月19日ブログは本文未確認。報道では日本企業を狙う攻撃元でARTEXを確認したとされるが、企業名は非公表 [6]) |
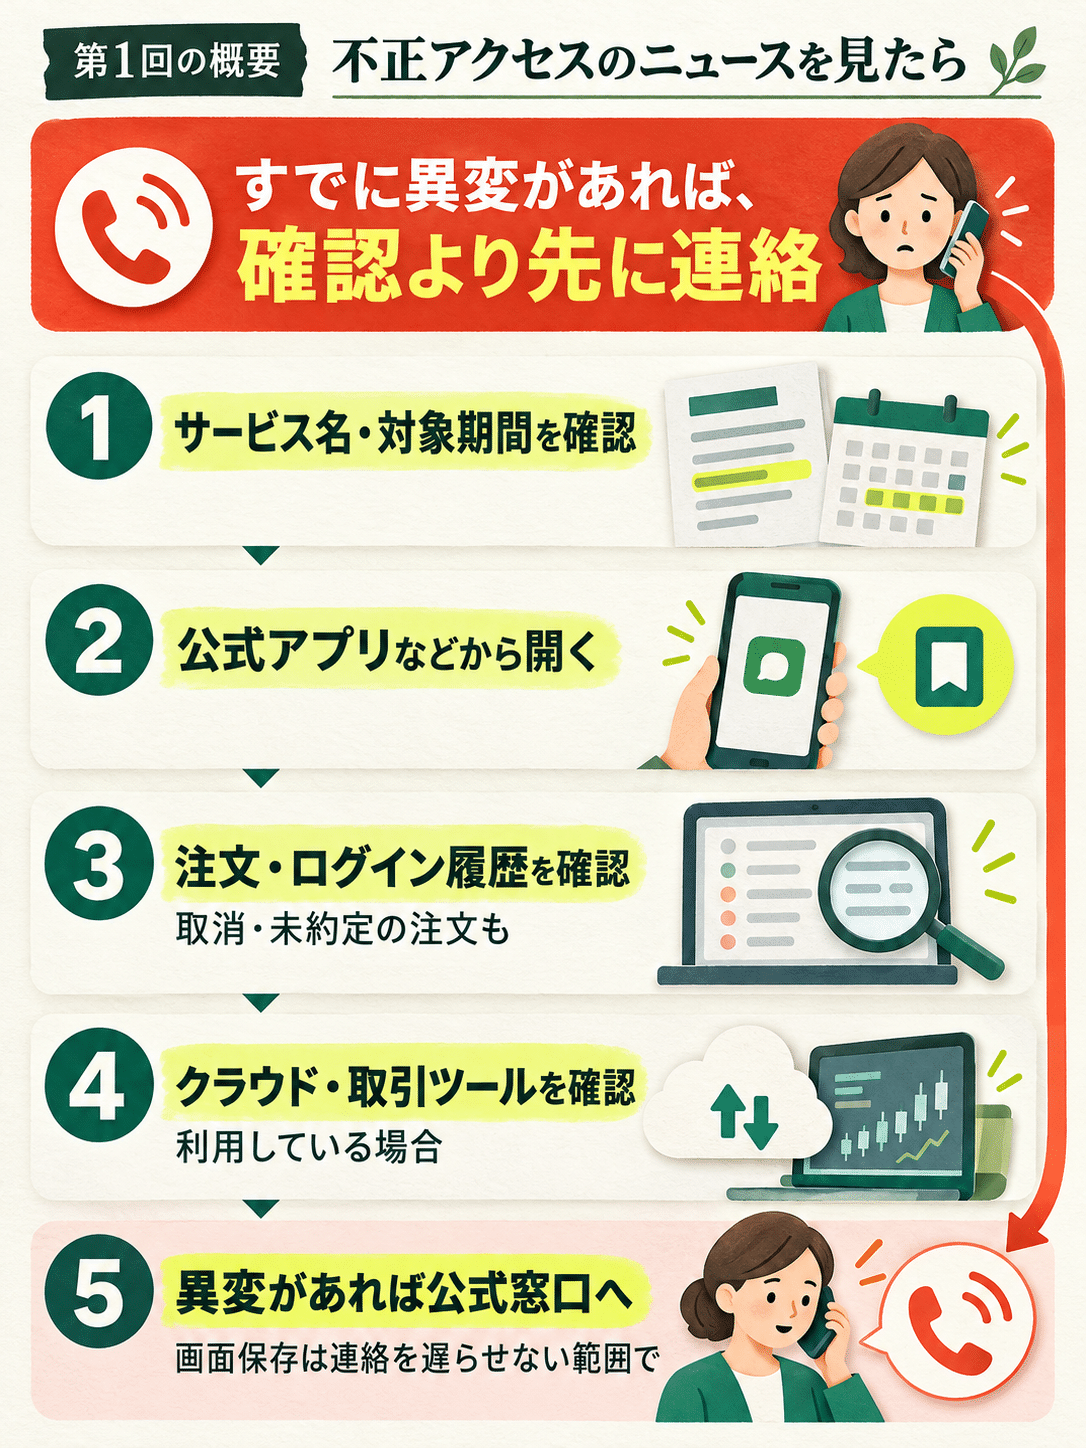
概要図の内容を文字で読む
- 第1回の概要
- 不正アクセスのニュースを見たら
- すでに異変があれば、確認より先に連絡
- 1 サービス名・対象期間を確認
- 2 公式アプリなどから開く
- 3 注文・ログイン履歴を確認
- 取消・未約定の注文も
- 4 クラウド・取引ツールを確認
- 利用している場合
- 5 異変があれば公式窓口へ
- 画面保存は連絡を遅らせない範囲で
4自分の口座・サービスを点検する「5つの確認項目」(個人向けチェックリスト)
- 見る場所:各事業者の公式サイトトップにある「重要なお知らせ」「プレスリリース」欄(例:「お名前.com デスクトップクラウド」を使っているのか、「GMOクリック証券」の口座なのか、アンケートサイト「infoQ」なのかを区別する)。事業者が「自分が対象かどうか」の照会窓口を設けていれば、そこで確認する(ブックオフは会員サイト内のWEB照会機能と専用フリーダイヤル 0120-300-663〈10:00〜18:30〉を案内。個別メールが届いていなくても対象外とは限らないと説明)[1]。
- 見る場所:スマートフォンの公式アプリ、または以前から登録しているブラウザのブックマーク。金融庁も、見覚えのある送信者からのメール・SMSであってもリンクを開かず、ブックマークからログインするよう勧めています [7]。
- 見る場所:証券・金融アプリ内の「注文照会」「約定履歴」「ログイン履歴」等(名称はサービスごとに異なります)。未約定や取消済みの注文は残高に現れないため、履歴画面で直接確かめます。
- 見る場所:利用中のクラウド事業者の公式お知らせページ。お名前.com デスクトップクラウドの場合、第3報・第5報(10月23日・24日)は、取引口座と取引ツール(MT4/MT5等)のパスワードを本サービス以外の端末から変更し、あわせてログイン中の全セッションを切断すること(パスワードを変えても既存の接続が残る場合があるため)、取引履歴と残高を確認し、身に覚えのない取引があれば取引先へ連絡することを求めています。補償・お見舞金の案内は公式ページと登録メールで行われると公表されています [3]。
5金融サービスを使っていない方・ご家族と共有したいポイント
証券口座やFXなどの取引ツールを使っていない方でも、店舗のポイントアプリやネット通販の会員サービス(ブックオフグループHDが公表した会員情報管理システムの事案など)は日常的に利用されています。 1. 「どの項目が漏えいしたか」を公式発表で見る:暗号化されていてもパスワードが項目に含まれていれば、そのサービスのパスワードと、同じパスワードを使い回している他のサービスのパスワードを変えます(ブックオフは対象会員に公式オンラインストア・公式アプリのパスワード変更と、同一・類似パスワードを使う他サービスでの変更を依頼しています。変更は案内メールのリンクからではなく、公式アプリ・公式サイトから直接行います)。クレジットカード番号が含まれていなくても、氏名や電話番号・メールアドレスが対象なら、後日「登録情報の確認」を装ったSMSや電話が届く可能性に備えます [1]。 2. 「届いたメッセージのリンクからは入力しない」を家族のルールにする:年齢を問わず、「お店や会社から急ぎの連絡が来たら、メッセージのURLは押さずに一度家族に見せるか、元のアプリから開く」という1点だけを共有しておくと安全です。
出典
- ブックオフグループホールディングス「不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」(2026年10月9日)https://ssl4.eir-parts.net/doc/9278/tdnet/2893077/00.pdf / 同「(第2報)」(10月13日)https://ssl4.eir-parts.net/doc/9278/tdnet/2894129/00.pdf / 同「(訂正)…の一部訂正について」(10月16日)https://ssl4.eir-parts.net/doc/9278/tdnet/2896130/00.pdf / 同「WEB照会機能の追加および専用フリーダイヤル開設のお知らせ」(10月23日)https://ssl4.eir-parts.net/doc/9278/ir_material10/288762/00.pdf / 同「不正アクセスによる個人情報漏えいについて よくお寄せいただくご質問と回答」(10月23日現在版)https://ssl4.eir-parts.net/doc/9278/ir_material10/287328/00.pdf / 同「不正アクセスによる個人情報の漏えいについて」https://www.bookoffgroup.co.jp/contact-us/contact-us-261009/
- 岩井コスモ証券「外部委託先への不正アクセスに伴うお客様情報の漏洩について」(2026年10月16日)https://www.iwaicosmo.co.jp/news/2026/10161410.html / 同「(第2報)」(10月20日)https://www.iwaicosmo.co.jp/info/2026/10201710.html / 同「不正アクセスによる個人情報漏洩および不正取引に関するご報告」(10月21日)https://www.iwaicosmo.net/info/post_499.html / 株式会社トレードワークス「当社が提供するシステムへの不正アクセスに関するお知らせ」(10月16日)https://pdf.irpocket.com/C3997/xoA3/IjHJ/LeLI/QUZU.pdf
- お名前.com「【重要】[お名前.com デスクトップクラウド]第三者による不正アクセスに関するお詫びとお知らせ」(2026年10月21日)https://www.onamae.com/news/article/11584 / GMOインターネットグループ・GMOインターネット「(第2報)」(10月22日)https://group.gmo/info/alert/20261022/ / 「(第3報)」(10月23日)https://group.gmo/info/alert/20261023/ / GMOインターネット「(第4報)お客様へのお見舞金のお支払いと不正取引による損失の補償について」(10月24日)https://internet.gmo/news/article/249/ / 「ご利用のお客様へ改めてのお願い(第5報)」(10月24日)https://internet.gmo/news/article/250/ / サービス説明 https://www.onamae-desktop.com/
- GMOクリック証券「【重要】自動売買ツールによるものと考えられる不正取引に関する注意喚起とお願い」(2026年10月23日)https://www.click-sec.com/corp/news/info/20261023-03/
- CrowdStrike “Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance”(2026年10月7日)https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/ / Microsoft Security Blog “AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise”(2026年10月21日、10月23日更新)https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/
- ScanNetSecurity「GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認」(2026年10月21日)https://scan.netsecurity.ne.jp/article/2026/10/21/56522.html (イエラエ10月19日ブログ https://gmo-cybersecurity.com/blog/20261019/ は2026年10月25日時点で本文未確認)
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」(2025年4月3日、2026年10月9日更新)https://www.fsa.go.jp/ordinary/chuui/chuui_phishing.html