暮らしと資産を守るサイバー事案ノートサイバー攻撃被害・事件事例解説
確認ガイド 04
「AIを使ったサイバー攻撃」のニュースを個人はどう受け止めるべきか――調査機関の観測と、私たちの対策が変わる部分・変わらない部分
1導入:「AIによる攻撃」と聞くと、個人の対策はすべて無力になるのか?
2026年10月、中国で開発されたAIを用いる侵入テスト用ツール「ARTEX」が実際のサイバー攻撃で悪用されているという海外調査機関の分析 [1] や、日本企業を狙う攻撃元で同ツールを確認したという国内報道 [2] が相次ぎました。同じ時期に、国内の会員サービスでの不正アクセス公表や、証券口座・クラウド上の取引ツールに関わる不正操作の公表が重なったため [3]、「AIがどんな防御も自動で突破して、個人の資産を次々に奪っているのではないか」と強い不安を感じた方もいるかもしれません。
しかし、セキュリティ調査機関や各事業者の公表資料を一つずつ確認すると、「AIツールの悪用が観測されたこと」と「国内の各企業・各口座で起きた個別の事案」が、すべて1本の原因でつながっているわけではありません。また、攻撃側にAIが使われたからといって、私たちが手元で行う管理や確認がすべて無意味になるわけでもありません。
大切なのは、「AIだから何でもできる」という漠然としたイメージを切り離し、①調査機関が実際に観測した事実と、②個人の手元で変えるべき行動・変えなくてよい基本行動を分けて整理することです。
2公表資料で確認できている「AI悪用ツール(ARTEX)」の観測と留保
2026年10月25日時点で確認できている資料では、「ARTEX」に関して以下の内容が報告されています。同時に、この記事で勝手に結び付けてはいけない限界(留保事項)も明確に存在します。
| 公表機関・資料(発表日) | 確認できている内容の要約 | 混同・拡大解釈してはいけない点(留保) |
|---|---|---|
| CrowdStrike 分析ブログ (2026年10月7日)[1] | 韓国の金融機関を標的とした事案において、攻撃者が管理するサーバーの公開ディレクトリからARTEXの設定ファイル等を分析し、中国で開発されたオープンソースのAIを用いる侵入テスト用ツールが悪用されたことを説明している。 | 攻撃者は未帰属(中国語話者で金銭目的の可能性が高いと同社が評価)。韓国での分析結果を、そのまま日本国内の各社被害や特定国家の関与の証明にはしない。影響組織数は未確定。 |
| Microsoft Security Blog (2026年10月21日、23日更新)[1] | 同社が観測した攻撃活動(Storm-0940、同社が中国国家系と評価する攻撃グループ)においてARTEXの利用を説明し、ConnectWise製品のサプライチェーン侵害について帰属評価を示している。同社は、最初に標的とされてから特権アクセスを得るまでが3時間未満だった事例を複数観測したと報告している。 | この特定の活動に対する帰属評価を、すべてのARTEX利用者や日本国内の全事案へ無条件に広げない。同社はARTEXの開発国には触れていない。 |
| 国内報道 (2026年10月20日〜21日)[2] | GMOサイバーセキュリティ byイエラエが10月19日のブログで、日本企業を狙った侵害事案の攻撃元インフラでARTEXの使用を確認し、標的は約20社(うち9社は同業種)、うち8社が2026年9〜10月に情報漏えいを公表、追加の攻撃インフラ6台を発見したと報じられている。 | 同ブログは2026年10月25日時点で本文を直接確認できていない(同社サイトが簡易版運用中)。企業名は非公表で、国内の個別事案との対応は報道からも確認できない。 |
| 国内の個別公表事案との関係 (ブックオフ/岩井コスモ証券/お名前.com等)[3] | ・ブックオフグループHD(10月6日確認・10月9日公表、第2報10月13日):子会社が提供する会員情報の管理システムが対象。外部送信642万7,735件(会員番号の件数)、対象者638万3,279人。 ・岩井コスモ証券(第1報10月16日・第2報10月20日・10月21日説明):委託先システムへの不正アクセスで4,975名の情報漏えい。同日の売買管理システムへの攻撃で7口座に意図しない注文、5口座で約定(原状回復済み・顧客負担なし)。パスキー突破ではなく、情報漏えいに起因して不正取引が拡大したものでもないと説明。 ・お名前.com デスクトップクラウド(第1報10月21日〜第5報10月24日):第2報で、顧客サーバー内の取引口座のログイン情報等が取得・不正利用された可能性と、取引口座での不正操作の報告を説明。第4報で顧客情報の外部持ち出しを確認したと公表。補償・お見舞金を案内。 | これら国内各社の公表資料(10月25日確認範囲)からは、ARTEXとの直接の関係は確認されていない。「AIツールが原因でこれらの被害が起きた」「すべて同じ犯人・同じ侵入経路である」と決めつけない。 |
3AI悪用で「変わること」と、個人の対策で「変わらないこと」
1. 攻撃側で変化していること(Microsoft・CrowdStrikeの観測と評価)
- 企業システム(公開サーバやAPI等)の弱点を探す作業(侵入テストツールの悪用)が自動化され、速くなる(Microsoftの観測。これは企業側が点検・対処すべき領域)
- 攻撃者は今後もAIツールで作戦の速度を上げる可能性が高い(CrowdStrikeの評価)
2. 個人の手元で影響を受ける場面
- 企業側のシステム侵害は、そもそも個人のパスワード変更だけでは防げない(従来通り事業者側の脆弱性是正と監視の領域)
- 一方、個人に届く「偽メール・SMS」の日本語が自然になり、「文面の不自然さ」だけでは見分けにくくなる(第3回で扱った領域)
まとめ3. AIが使われても「変わらない」個人の4つの基本行動(第1回〜第3回の総まとめ)
- ① ニュースを見たら「グループ名」ではなく「正確なサービス名・対象期間」を照合する
- ② メール・SMS内のリンクは開かず、公式アプリ・ブックマーク(別経路)からログインする
- ③ パスキーや二要素認証をオフにせず維持し(パスキーが使えるなら優先)、他社とのパスワード使い回しをなくす
- ④ 金融口座は「残高」だけでなく「注文履歴(取消・未約定含む)・ログイン履歴」を確認し、異変があれば当該事業者の「公式窓口」へすぐ連絡する(画面保存は連絡を遅らせない範囲で)
4AI時代のセキュリティニュースと向き合う「4つの確認項目」(個人向けチェックリスト)
- 判断の目安:個人に届くメールやSMSの文面が自然になり、「文章の不自然さ」では見分けにくくなることは以前から指摘されています。ARTEXのような侵入テストの自動化と、生成AIによる文面作成は別の話題ですが、どちらも「文面の見た目で判断しない」という手順の重要性を高めます。「届いたメッセージのリンクからはログインしない(いつもの公式アプリ・ブックマークから開く)」という手順を徹底します [5]。
- 判断の目安:企業側のシステム点検は事業者の責任で行われ、事業者が不正注文を検知して利用者に連絡することもあります(岩井コスモ証券は10月14日に対象顧客へ個別連絡 [3])。それでも、自分の口座の注文履歴(取消・未約定を含む)やログイン履歴を日常的に見て、異変に早く気づけるのは利用している本人です。
- 判断の目安:「〇〇グループがAIで全滅」「あの認証も突破された」といった根拠のないまとめ情報に振り回されず、公式サイトの「何月何日時点の第何報か」「どのサービスが対象か」を確認します。
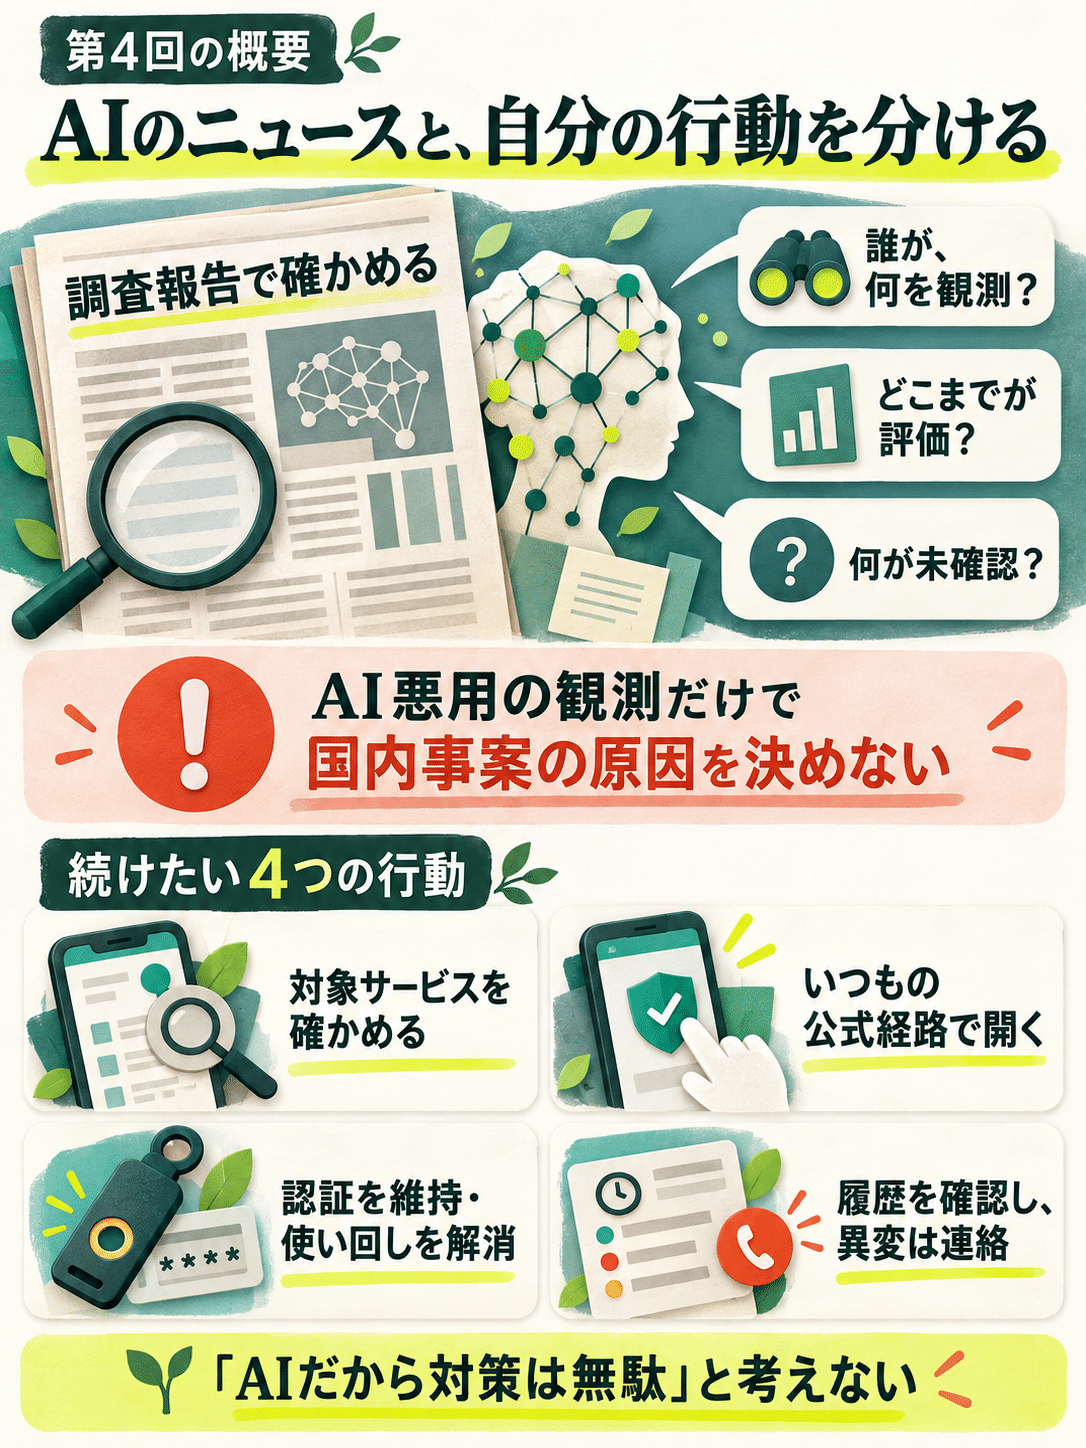
概要図の内容を文字で読む
- 第4回の概要
- AIのニュースと、自分の行動を分ける
- 調査報告で確かめる
- 誰が、何を観測?
- どこまでが評価?
- 何が未確認?
- AI悪用の観測だけで
- 国内事案の原因を決めない
- 続けたい4つの行動
- 対象サービスを確かめる
- いつもの公式経路で開く
- 認証を維持・使い回しを解消
- 履歴を確認し、異変は連絡
- 「AIだから対策は無駄」と考えない
5ご家族・金融サービスを使っていない方へ
ニュースで「AIを使った新型のサイバー攻撃」と報じられると、そこに便乗して「AI攻撃からスマホを守るための緊急アップデート」「AI不正検知による口座確認」といった名目の偽メッセージや偽アプリが出回ることが想定されます(いずれも説明用の想定例です)。 ご家族には「ニュースの言葉をそのまま使った急ぎの連絡ほど、メッセージ内のURLは押さずに公式アプリや家族に確認する」という点をお伝えください。
出典
- CrowdStrike “Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance”(2026年10月7日)https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/ / Microsoft Security Blog “AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise”(2026年10月21日、10月23日更新)https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/
- ScanNetSecurity「GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認」(2026年10月21日)https://scan.netsecurity.ne.jp/article/2026/10/21/56522.html / セキュリティ対策Lab「GMOサイバーセキュリティ、国内企業へのサイバー攻撃で中国製AIペネトレーションツール「ARTEX」使用を確認」(2026年10月20日)https://rocket-boys.co.jp/security-measures-lab/gmo-artex-ai-attacks-japanese-companies-20261019/ / GMOサイバーセキュリティ byイエラエ ブログ(2026年10月19日)https://gmo-cybersecurity.com/blog/20261019/(2026年10月25日時点で本文未確認)
- ブックオフグループホールディングス「不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」(2026年10月9日)https://ssl4.eir-parts.net/doc/9278/tdnet/2893077/00.pdf / 同「(第2報)」(10月13日)https://ssl4.eir-parts.net/doc/9278/tdnet/2894129/00.pdf / 岩井コスモ証券「外部委託先への不正アクセスに伴うお客様情報の漏洩について」(10月16日)https://www.iwaicosmo.co.jp/news/2026/10161410.html / 同「(第2報)」(10月20日)https://www.iwaicosmo.co.jp/info/2026/10201710.html / 同「不正アクセスによる個人情報漏洩および不正取引に関するご報告」(10月21日)https://www.iwaicosmo.net/info/post_499.html / お名前.com「第三者による不正アクセスに関するお詫びとお知らせ」(10月21日)https://www.onamae.com/news/article/11584 / GMOインターネットグループ・GMOインターネット「(第2報)」(10月22日)https://group.gmo/info/alert/20261022/ / GMOインターネット「(第4報)」(10月24日)https://internet.gmo/news/article/249/ / 「(第5報)」(10月24日)https://internet.gmo/news/article/250/
- CISA “Implementing Phishing-Resistant MFA”(2022年10月)https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」(2025年4月3日、2026年10月9日更新)https://www.fsa.go.jp/ordinary/chuui/chuui_phishing.html