暮らしと資産を守るサイバー事案ノートサイバー攻撃被害・事件事例解説
確認ガイド 02
「パスキーや二要素認証を設定していれば安心」はどこまで本当か――守れる入口と、別の確認が必要な場面
1導入:「パスキーを設定していても被害に遭うなら、設定しても無駄なのか?」という疑問に答える
最近、証券口座やクラウドサービスに関するニュースを見て、「パスキーや二要素認証を設定していても不正取引が起きるなら、設定しても意味がないのではないか」と感じた方がいるかもしれません。
しかし、公表資料を正確に読むと、今回の国内の事案で「パスキーが突破された」と説明されたものはありません。 岩井コスモ証券は、2026年10月21日の利用者向け説明で、今回の不正取引について「パスキー認証が突破されたものでないこと」を明記し、「本件は、情報漏洩に起因し不正取引の被害が拡大したものではありません」と説明しています(7口座で意図しない注文、うち5口座で約定、取引前の状態に戻す措置が完了し顧客の負担は生じていないことは10月20日の第2報の記述)[1]。システムの運用・保守委託先であるトレードワークスも、顧客のログインには多要素認証・パスキー等が設けられ、通常の経路からの不正ログインは防がれていたこと、不正アクセスの原因は同社システムの一部の管理機能の設定不備だったことを公表しています [1]。
一方で、GMOインターネットの「お名前.com デスクトップクラウド」(FX自動売買用のレンタルサーバー)では、顧客が借りているサーバーに保存されていた取引口座のログイン情報等が第三者に取得・不正利用された可能性と、顧客から取引口座での不正操作の報告があったことが公表されました。第4報(10月24日)では、顧客情報が外部に持ち出された事実を確認したとしています [2]。
つまり、「パスキーが無意味だった」のでも、「利用者が偽サイトにだまされて入力したせい」と決めつけられるものでもなく、「そもそも問題が起きた場所(経路)によって、入口の認証設定が守れる範囲と、別の確認が必要な範囲がある」というのが正確な整理です。
2問題が起きる「3つの場所」と、パスキー・二要素認証の守備範囲
場所①:ログインの「入口」
パスキー:◎
URLの違う偽サイトでは認証が成立しないため、偽サイトへの入力による被害を防ぐ
コード型の二要素認証(SMS・アプリのコード):○
パスワードだけより大幅に安全だが、偽サイトにコードまで入力すると突破され得る
→ 使えるものはどちらもオンにし、パスキーがあれば優先する
場所②:自分が借りているサーバーや端末に保存した認証情報
入口設定だけでは:△ 不十分
- 取引ツールや認証情報をレンタルサーバー(VPS等)に保存している場合(例:お名前.com デスクトップクラウド)は、別の端末からパスワードを変更し、ログイン中の接続を切断し、事業者の続報に従う
- サービスによってはパスキー非対応の別経路(PC用取引ソフト等)があり、その設定も要確認
場所③:事業者側(委託先を含む)のシステム内部
個人の設定では:× 直接防げない
- 会員管理システムや委託先システムの侵害(例:ブックオフ、岩井コスモ証券〈委託先経由〉)
- システムの是正は事業者の役割。個人は漏えい項目(パスワードを含むか)と他社での使い回しの有無を確認する
3公表資料から見る「誤解してはいけない3つのポイント」
- 「パスキーでも無意味」と誤解して設定をオフにしない
岩井コスモ証券の説明(10月21日)にある通り、同社の事案ではパスキー認証そのものが破られたわけではありません [1]。パスキーや二要素認証をオフにしてしまうと、従来型の「パスワード使い回し攻撃」や「偽サイトによる盗み取り」に対して大きく弱くなります。なお、フィッシング(偽サイト)に耐性があるのはパスキーで、SMSやアプリのワンタイムコードは偽サイトに入力すると突破され得ます。どちらもパスワードだけより安全で、金融庁はパスキー等が提供されていれば速やかに設定するよう勧めています [3][4]。 - 「利用者が偽サイトに入力したせいだ」と決めつけない
同じく岩井コスモ証券は「情報漏洩に起因し不正取引の被害が拡大したものではありません」と説明しています [1]。また、お名前.com デスクトップクラウドのように、利用しているサーバー環境側の事案として調査・公表が行われているケースもあります [2]。被害に遭った人や自分を責めるのではなく、「どのサービス・どの経路の事案か」を公式発表で確認することが先決です。 - 「事業者側のシステム侵害」と「個人の認証設定」を混ぜない
ブックオフグループHDの事案(10月6日確認・10月9日公表、対象は子会社が提供する会員情報の管理システム。対応として脆弱性の是正を公表、侵入経路は未公表)[5] や、岩井コスモ証券の事案(委託先システムの管理機能の設定不備)[1] のように、事業者側のシステムが侵害された場合、利用者が複雑なパスワードやパスキーを設定していても、システム侵害自体は防げません。この場合は「自分のどの登録項目が対象に含まれるか」を確認し、パスワードが項目に含まれていれば変更し、同じパスワードを他社で使い回していればそちらも変更するのが適切な対応です(ブックオフも対象会員にこの2点を依頼しています [5])。
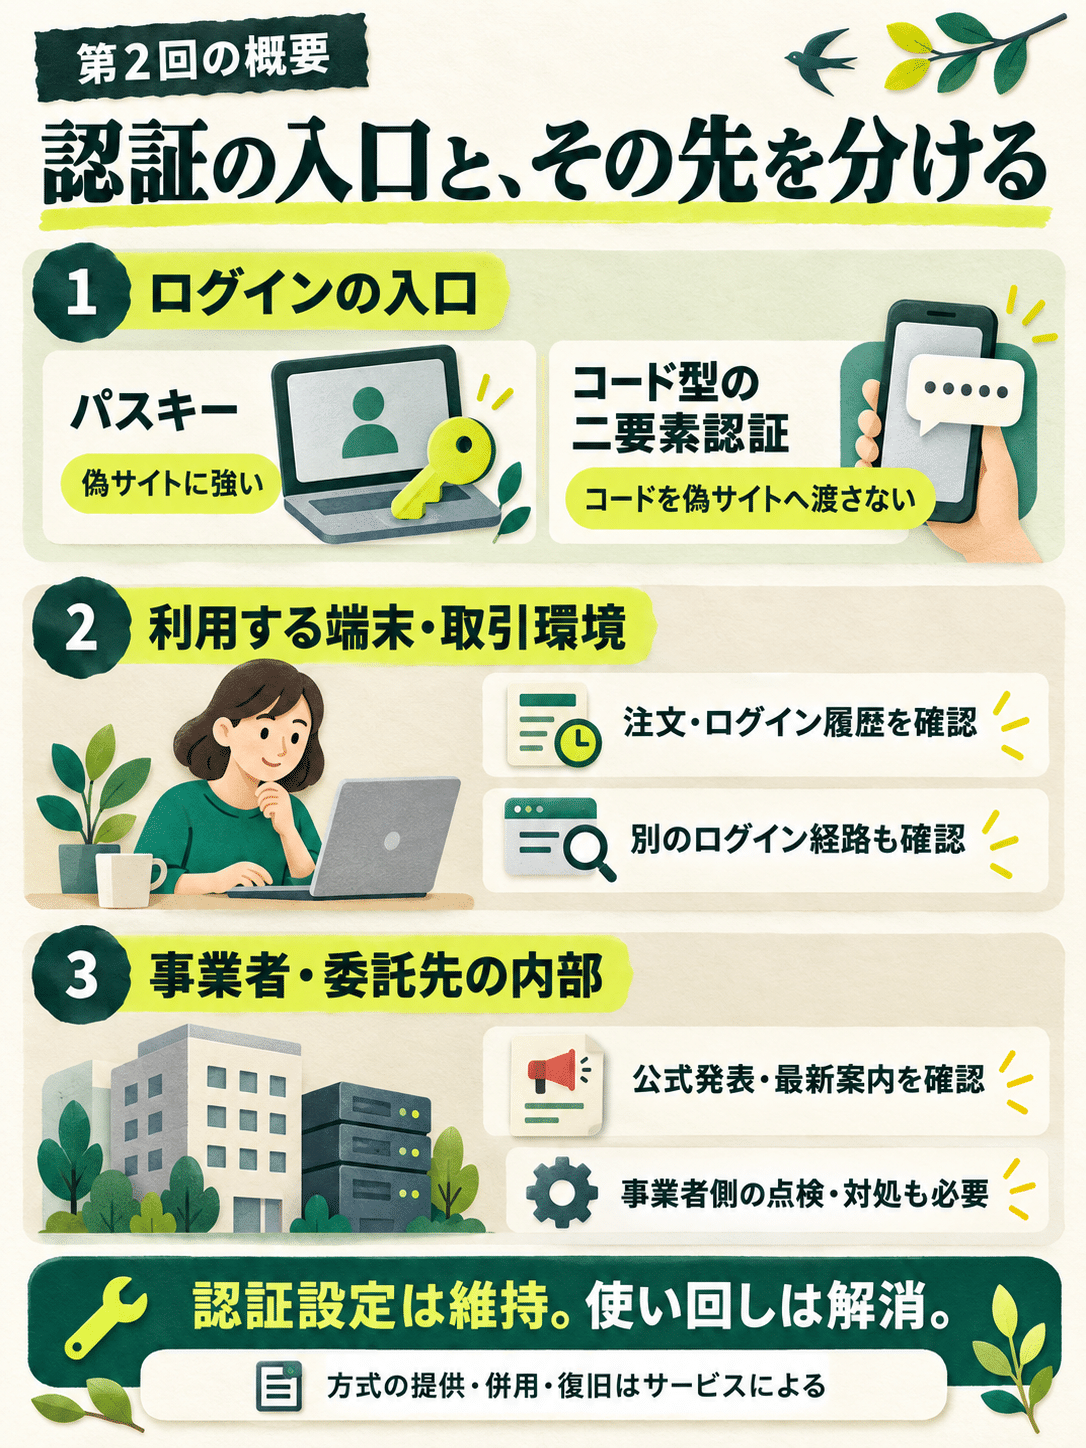
概要図の内容を文字で読む
- 第2回の概要
- 認証の入口と、その先を分ける
- ログインの入口
- パスキー
- 偽サイトに強い
- コード型の二要素認証
- コードを偽サイトへ渡さない
- 利用する端末・取引環境
- 注文・ログイン履歴を確認
- 別のログイン経路も確認
- 事業者・委託先の内部
- 公式発表・最新案内を確認
- 事業者側の点検・対処も必要
- 認証設定は維持。使い回しは解消。
- 方式の提供・併用・復旧はサービスによる
4手元の認証と取引環境を見直す「4つの確認項目」(個人向けチェックリスト)
- 見る場所:各口座の「注文照会」「ログイン履歴」等。認証設定は「入口の鍵」として維持しつつ、口座内部で意図しない動きがないかは履歴画面で直接確かめます。
- 見る場所:証券・金融サービスの「セキュリティ設定」「ログイン制限設定」。普段使わないログイン経路が有効なままになっていないかを確認します。
- 見る場所:利用中のクラウド事業者の公式お知らせページ。お名前.com デスクトップクラウドを利用している場合は、第3報・第5報の依頼(本サービス以外の端末からのパスワード変更、ログイン中の全セッション切断、取引履歴と残高の確認、二要素認証の設定)に従い、第4報の補償・代替サービスの案内(公式ページと登録メール)を確認します [2]。
- 見る場所:ブラウザやスマートフォンのパスワード管理画面。特に金融口座やメインのメールアドレスには、他社と重複しない固有のパスワードを設定します。
5金融サービスを使っていない方・ご家族へ
ネット通販、SNS、スマートフォンのアカウント(AppleアカウントやGoogleアカウント等)でも、「パスキー」や「2段階認証」(サービスによって「二要素認証」「多要素認証」とも表示されます)の設定画面が増えています。 ご家族から「ニュースでパスキーでも被害が出たと聞いたけれど、設定しなくていいの?」と聞かれたら、「岩井コスモ証券の件では、パスキーが破られたわけではないと発表されているよ。偽サイトに一番強いとされる鍵だから、使えるサービスではオンにしたままにしておこう」と伝えてあげてください。
出典
- 岩井コスモ証券「外部委託先への不正アクセスに伴うお客様情報の漏洩について(第2報)」(2026年10月20日)https://www.iwaicosmo.co.jp/info/2026/10201710.html / 同「不正アクセスによる個人情報漏洩および不正取引に関するご報告」(10月21日)https://www.iwaicosmo.net/info/post_499.html / 株式会社トレードワークス「当社が提供するシステムへの不正アクセスに関するお知らせ」(10月16日)https://pdf.irpocket.com/C3997/xoA3/IjHJ/LeLI/QUZU.pdf
- GMOインターネットグループ・GMOインターネット「「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第2報)」(2026年10月22日)https://group.gmo/info/alert/20261022/ / 「(第3報)」(10月23日)https://group.gmo/info/alert/20261023/ / GMOインターネット「(第4報)」(10月24日)https://internet.gmo/news/article/249/ / 「(第5報)」(10月24日)https://internet.gmo/news/article/250/
- CISA “Implementing Phishing-Resistant MFA”(2022年10月)https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」(2025年4月3日、2026年10月9日更新)https://www.fsa.go.jp/ordinary/chuui/chuui_phishing.html
- ブックオフグループホールディングス「不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」(2026年10月9日)https://ssl4.eir-parts.net/doc/9278/tdnet/2893077/00.pdf / 同「(第2報)」(10月13日)https://ssl4.eir-parts.net/doc/9278/tdnet/2894129/00.pdf