SOLANETS TECH ESSAYS / 003
発端は、社内の別の分析者が、不審なスピアフィッシング試行の匿名化された検体を私に紹介してくれたことでした。
参考までにDNS情報のパッシブ調査を一通り済ませ、帰宅の途につこうと思っていた時です。DNSインテリジェンスの結果に並んでいたのは、TTLが極端に短い記録の数々。数分という値のオンパレードでした。これは軒並みこの攻撃者の利用する踏み台・C2サーバがDDNSサービスであることの裏付けへと後に繋がります。
「(この夥しい攻撃用アセットが、まさか韓国国内の自宅サーバーなどに置かれているというのか……)」
そんな疑念とともに、何か捉えどころのない恐ろしいものが蠢いているような予感がありました。追跡を進めて行き着いたのが、NAVERを偽装する夥しい悪意あるアセット群です。
その日から数日、出口のない迷路を歩くような調査が続きました。その中で手掛かりをくれたのが、米Proofpointと韓国AhnLabをはじめとする、頼もしい同業の仲間たちの分析でした。この場を借りて、両社と関係するリサーチャーの皆様に御礼を申し上げます。
本稿で検証したいのは、このNAVER偽装による認証情報の窃取が、特定の相手の通信や文書を継続して集める運用の一部だったのか、という点です。偽画面の仕組みだけでなく、情報の保存・回収先と標的の選び方から、その運用を担う主体を調べます。
中心に置くのは、Kimsukyまたは北朝鮮関係主体の関与という仮説です。AhnLab/ASECは、2023年のNAVER・Kakao偽装と、政策研究機関を装った偽Webメールについて、特定の相手のIDが設定されたページを観測し、関連IP・ドメインや収集ファイルからKimsukyの関与を推定しています。私はこの判断を、蓋然性の高いものと考えています。
ただし、同社が観測した事例への評価を、私の追跡した系列へそのまま移すことはしません。私の2026年の記録には、サーバーをまたいで共通する画面表示前の処理や、複数ホストに展開された同じ入力処理が残っています。既知のKimsuky活動との接続を確かめるには、こうした実装の共通性に加え、管理資産、情報の回収先、実際の標的を照合する必要があります。本稿では、2022年の公開資料も比較に用い、確認できる接点と不足する証拠を示します。
2022年のNAVER偽装に記録された誘導・保存・回収
2026年の記録で共通する実装が見つかっても、それだけでは、2022年から同じ運用が続いていたことにはなりません。期間をまたぐ継続性を検証するには、2022年の記録からも、誘導先、偽画面を配信するコード、入力情報の保存・回収先を取り出し、後年の保存物と対応させる必要があります。
比較に用いる三つの資料では、照合に使える記録が異なります。Prevailionは関連ドメインと転送経路、KISA/KrCERTは改ざんサイトから認証情報の保存・回収までの構造、AhnLab/ASECは誘導メールから追跡したドメインや周辺の攻撃資産を示しています。以下では、各資料の観測範囲を保ったまま、後年の記録と照合できる情報を取り出します。
表1 2022年の3資料の観測対象と、後年の記録との照合点
| 資料 | 観測・追跡したもの | 後年の記録との照合点 |
|---|---|---|
| Prevailion 2022年3月 | 関連ドメインとHTTP転送の経路 | 入口のドメインと、画面の表示先を分けて照合 |
| KISA / KrCERT 2022年11月 | 改ざんサイトから、偽画面の表示・入力情報の保存・回収まで | 参照元とCookie、入力情報の保存先・回収先 |
| AhnLab / ASEC 2022年12月 | 誘導メールから追ったホスト・IPと周辺の攻撃資産 | ホスト・IPの履歴と周辺資産の対応 |
出典:2022年に公表された上記3資料。資料間の観測群を、同じ運用者の記録として混ぜない。
Prevailionの2022年3月の分析は、名前解決先のIPやドメイン登録時の連絡先を手掛かりに、NAVERを装う基盤を追跡しています。同社が関連付けた固有ドメインは542、そのうち532を、当時進行していたNAVERの認証情報窃取を狙う活動に属すると高い確度で評価しました。ここで数えているのは基盤に関連付けたドメインであり、攻撃回数や被害者数ではありません。
記事に掲載された公開スキャンの画面には、2021年11月10日の具体例があります。スキャンへ投入されたURLのホストは mailservicecorp[.]site ですが、HTTP 302による転送後、偽ログイン画面を表示したのは naverlcorp.000webhostapp[.]com でした。投入先と表示先が分かれていることを、同じスキャンの掲載画面で確認できます。
図1 入口のホストと、偽ログイン画面の表示先
Prevailion掲載の2021年11月10日の保存画面
mailservicecorp[.]sitenaverlcorp.000webhostapp[.]com 認証情報のフォーム送信先・保存先・回収先は、この表示記録だけでは分からない。
この構成では、入口のドメインの変化と、偽画面を配信する環境の変化を分けて追う必要があります。ただし、表示先が分かっても、入力された認証情報の送信先まで確認できたことにはなりません。後年との比較には転送経路と表示先を使い、情報の保存・回収先はHTMLや通信、サーバー側の保存物から別に確かめます。
KISA/KrCERTの2022年11月の技術資料は、改ざんされた一般サイトを起点に、認証情報が保存され、攻撃拠点へ回収されるまでを記録しています。資料で「ポップアップ」と呼ぶ画面は、別窓を開くものではなく、閲覧中のページに偽のログイン画面を重ねるモーダルです。改ざんサイト、中継サイト、偽画面の配信と入力情報の保存を担うサイト、保存ファイルを回収する攻撃拠点の四つに役割を分けています。
偽画面は、アクセスすれば必ず現れるわけではありません。中継スクリプトは document.referrer の文字列を調べ、naverやgoogleなどの語が含まれる場合に次の処理を読み込みます。さらに表示制御用のCookieを調べ、未設定なら24時間有効のCookieを設定して偽画面を読み込みます。同じURLでも、参照元とCookieの状態が違えば観測結果が変わるため、後年の記録と比べる際には取得時の条件も残す必要があります。
保存側のコードは、入力されたIDとパスワードに接続元IPと時刻を添えて、1.txt へ追記します。攻撃拠点にはこのファイルを60秒ごとに取得する設定があり、保存側のログにも、2022年9月7日に1分間隔で4回、同じファイルへの取得要求に正常応答(HTTP 200)を返した記録があります。回収の設定だけでなく、それに対応する定期アクセスが確認できる事例です。図2では、偽画面を読み込む経路と、保存情報を攻撃拠点へ回収する経路を分けました。
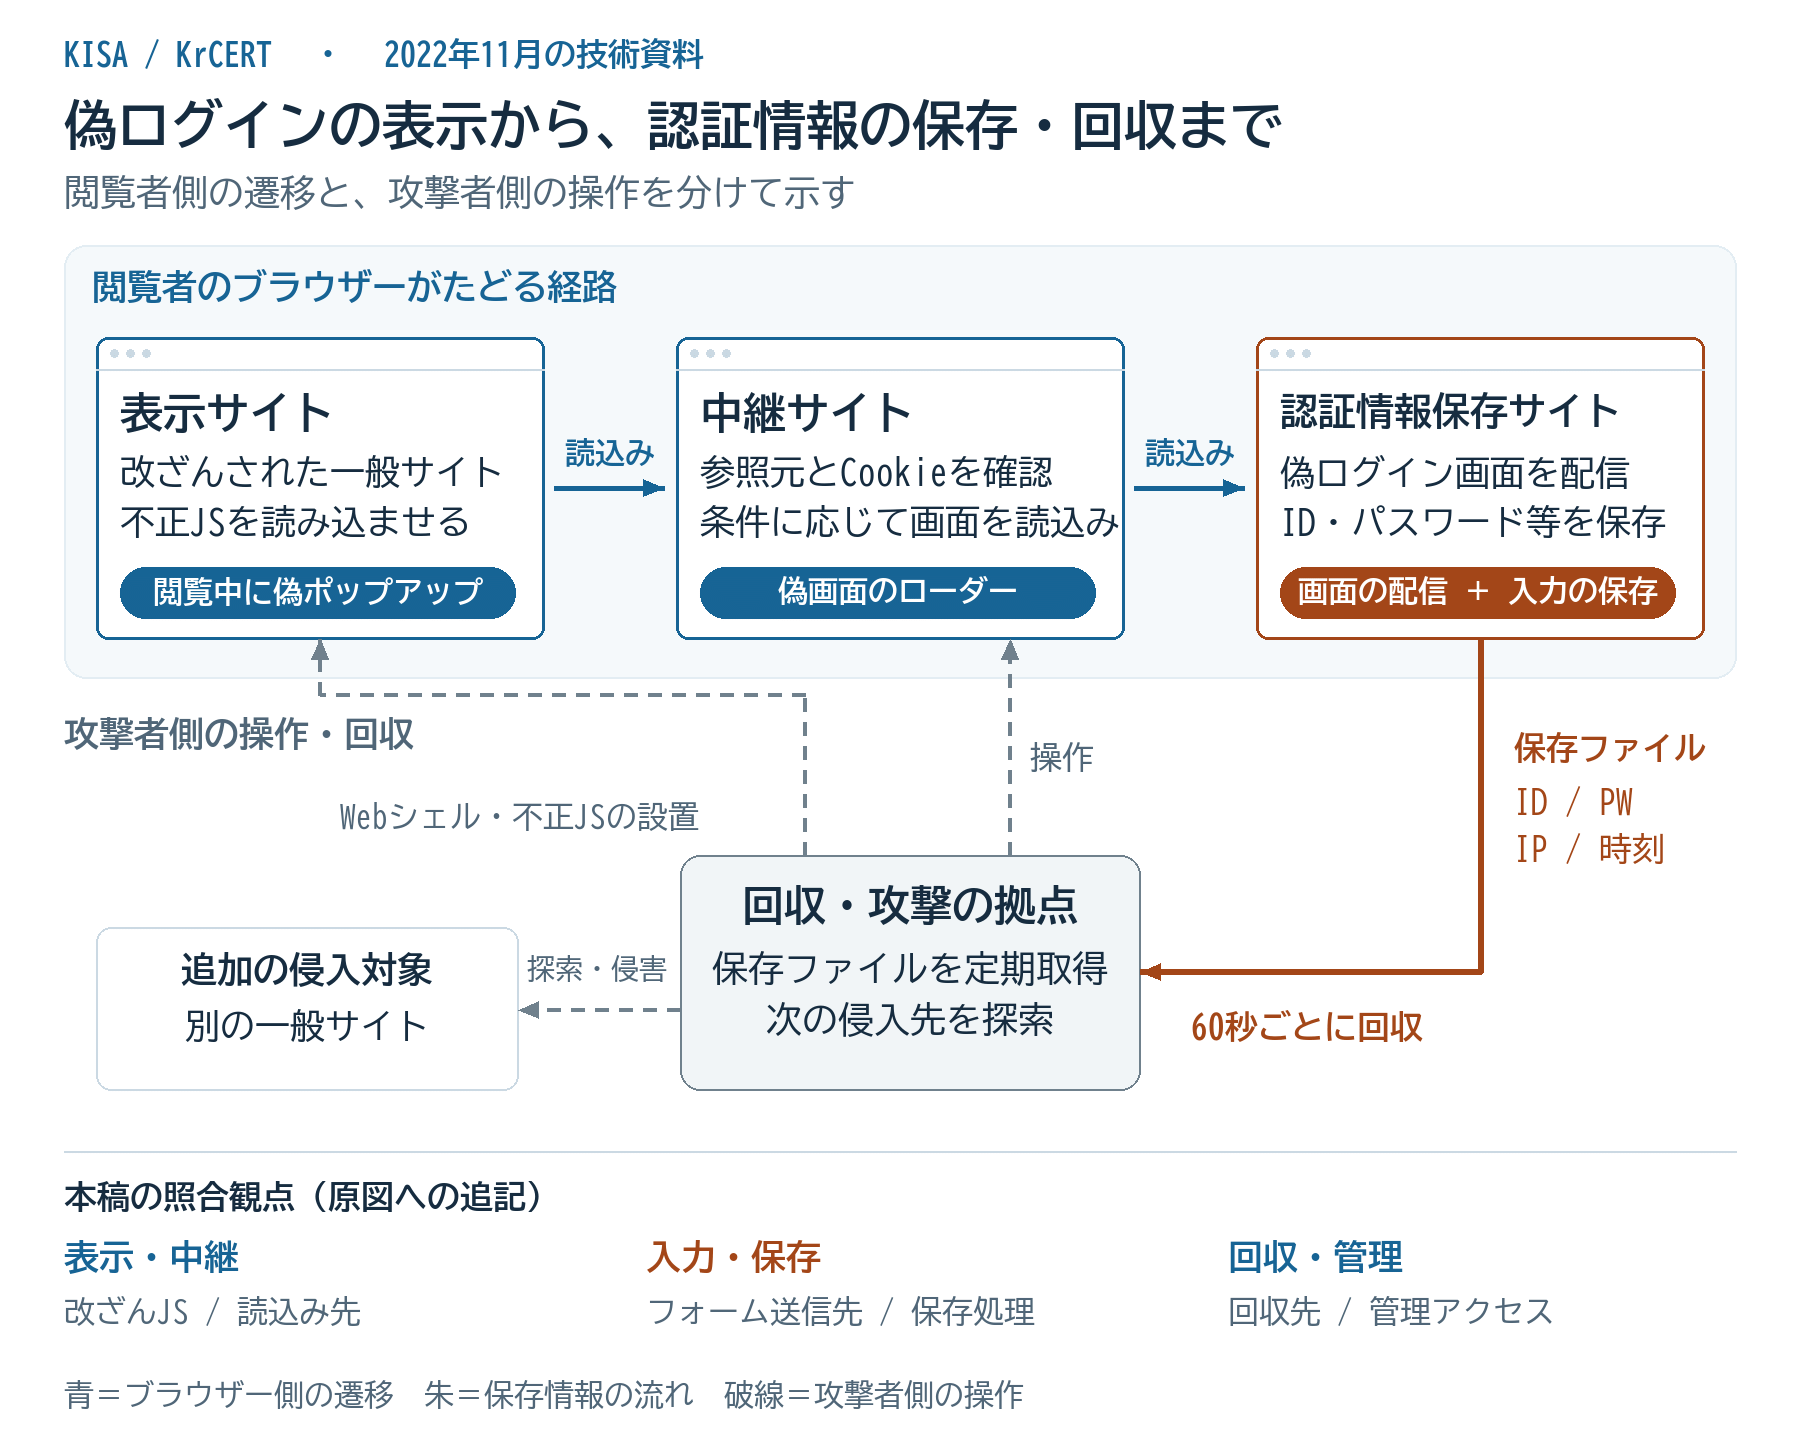
図2 ポップアップ型NAVER偽装の配信・保存・回収構造
出典:KISA/KrCERT技術資料6~10頁を筆者が再構成。青はブラウザー側の読込み、朱は保存情報の流れ、破線は攻撃者側の操作を示す。下段の照合観点は筆者の追記であり、KISAが他の観測群やKimsukyとの同一性を認定した図ではない。
KISAは同月までに、攻撃側が集めていた約24万件のアカウント情報を確保したとしています。これは回収された情報の記録数で、固有の被害者数は示されていません。後述する私の集計は保存スキャン数であり、集計単位が異なるため、この24万件と大小を比較するものではありません。
AhnLab/ASECの2022年12月22日の記事は、11月初めから観測したNAVERカスタマーセンターを装うメールを起点に、リンク先のホスト名を名前解決し、同じIPに結び付く別のホストを追跡しています。さらに n-e[.]kr や kro[.]kr などの共通する親ドメインを手掛かりに探索を広げ、別のIP上で金融機関を装う不正アプリの配布を確認しました。解析したアプリには、特定の番号への発信を、攻撃者指定の番号へつなぎ替える機能がありました。
同記事は、Kimsukyが過去に同様のドメイン形式を指令通信先に使っていたことにも触れています。ただし、共通する親ドメインを使っていることと、その下のホストを同じ運用者が管理していることは別です。記事にあるKimsukyへの言及を、NAVER偽装や不正アプリ配布の全体に対する帰属判断として引用することはできません。
Prevailionの分析は、過去にWIZARD SPIDERと関連付けられた基盤との重なりを示す一方、犯罪者向けの基盤提供サービスがその重なりを生んだ可能性も検討しています。KISAも、調査対象をKimsukyへ帰属させてはいません。後年との比較では、各資料の観測群を混ぜず、ホスト名とIPの履歴、配信されたコード、入力情報の送信先、保存後の回収先を照合します。次節の独自集計にある「2022年群」との対応も、こうした具体的な接点が確認できた範囲で判断します。
比較対象の抽出と二つの偽装群
公開資料との照合に用いるのは、私の2026年7月の調査分析で、OSINTツールを用いて整理した保存スキャン記録です。抽出では、正規NAVERのログイン処理で使われ、偽装側にも残る nidlogin.login という名称を手掛かりにしました。検索対象は、スキャン中に要求されたURLです。最初の投入先や最後の表示先だけでなく、途中の通信でこの名称が現れた記録も含みます。
2026年7月26日の調査分析では、この条件で得た3,822件を分類しています。1件は保存された1回のスキャンで、同じURLでも別に実行されたスキャンは別件として数えます。正規NAVERを分けたうえで、偽装側を表2の項目で比較しています。以後の件数はスキャン記録数であり、攻撃回数や被害者数ではありません。また、この名称が要求URLに現れない偽装は含まれないため、NAVER偽装全体の規模も表しません。
表2 比較項目と確認する内容
| 比較した項目 | 確認する内容 |
|---|---|
| 出現時期 | 初観測・最終観測を比較する。観測の空白を停止期間や移行所要時間に読み替えない |
| ホスト名の命名規則 | 語の共通性だけでなく、接頭辞・末尾文字列・親ドメインの組合せが続くか |
| ホスティングとサーバー応答 | 同時期のDNS・HTTP応答を照合し、汎用環境の一致と追加実装の一致を分ける |
| 攻撃用キットの属性 | コード、設定、鍵、送信・回収先を比較し、一般公開部分と独自変更部分を区別する |
出典:筆者の調査分析における比較項目の整理。
7月の調査分析では、出現時期だけでなく、命名規則、ホスティング、応答、キット属性のまとまりから、2022年を中心とする群と、2025年5月以降に現れた群を区分しました。以後の「2022年群」「2025~2026年群」は、この作業上の分類を指します。表3は当時の集計の再掲であり、本稿で全件を再分類した結果ではありません。二群に分けたこと自体を、運用者が二者いたことや、一者が継続したことの根拠にはしません。
表3 保存記録3,822件の分類(2026年7月26日取得)
| 分類 | 保存記録数 |
|---|---|
| 正規NAVER | 3,358 |
| 2022年を中心とする偽装群 | 238 |
| 2025年5月以降に現れ、2026年夏に活性化した偽装群 | 163 |
| 上記二群に含めなかったその他の偽装 | 63 |
| 合計 | 3,822 |
出典:筆者の2026年7月26日の調査分析における集計。当時の集計を再掲したものであり、行別原票による全件の再検証は完了していない。
偽装側の464件には、約200の固有ホスト名と15以上のIPアドレスが含まれ、2021年8月から2026年7月までの記録がありました。
この集合では、時期ごとに応答やコードの比較対象を探せます。ただし、公開スキャン記録が残るかどうかは、第三者の投入、取得時刻、ブラウザーの条件にも左右されます。KISAの例のように、参照元やCookieで画面を出し分ける場合もあります。観測件数の増減を、そのまま攻撃の増減や活動停止と判断することは避けます。
以下では、まず2026年春の二つのサーバーについて、時系列に加えて応答とコードを比較します。その接点を確認したうえで、同じ関係を2022年まで延ばせるかを検討します。
2026年のサーバー応答と入力処理の比較
私が別事象を追跡する中で見つけ、その事象と同じ活動グループに関連するIoCとして整理したのが、2025~2026年のNAVER系列です。この系列には、nid-naverの後ろに3文字を加え、No-IP系のダイナミックDNSへ置く命名規則がありました。無料で使える親ドメインを替えながら、左端のラベルに同じ作り方が繰り返されています。
誘導の一部には、韓国の正規短縮URLサービスlink24.krが使われました。2025年5月29日から2026年7月22日までに、同サービスから対象系列へ転送される保存記録を延べ132件、129種類の短縮コードで確認しています。短縮サービスは入口として悪用されたものであり、この共通性だけでは運用者を識別できません。識別に使うのは、転送先とその後の挙動です。
7月に整理した保存記録では、同じ命名系列が 27.102.137[.]150 で最後に現れたのが2026年4月24日、27.102.137[.]185 で最初に現れたのが4月27日でした。これは記録上の3日差で、実際の切替時刻や並行稼働の有無を示すものではありません。
この時間的な近さに加えて照合したのが、Cookieを設定してページを再読込みさせる98バイトの応答です。7月の調査分析では、.150の取得可能な18件と、.185の17ホスト・36スキャンで、jsok=1、path=/; SameSite=Lax、再読込み処理の配置、キャッシュ抑止の応答ヘッダーが共通していました。保存された本文には、Cookieの設定と location.reload() がこの順で書かれています。
7月の調査分析には、公開PHProxy 0.5b2との比較で、この再読込み処理は既定機能に含まれないという記録があります。今回確認した同版の第三者転載コードにも、このゲートは含まれていません。再読込み処理の共通性を構成の継承を検討する材料にしていますが、改変済みキットを別の運用者が共有した可能性は残ります。98バイトという長さだけを一致の根拠にはしていません。
同じ命名系列、近接した観測時期、追加処理の共通性は、二つのサーバーを照合する具体的な接点になります。ただし、一方の構成が他方へ移された場合と、同じ改変済みの配布物が別々に置かれた場合は、これだけでは区別できません。運用者の継続を判断するには、管理アクセスの履歴や保存・回収先を照合し、どちらの説明に合うかを確かめる必要があります。
4月のサーバー比較とは別に、7月の同系列では、ページの更新に伴う入力処理の変化を追えます。7月15日版と18日版の保存資産を比較した調査分析では、18日版以降の四つのホストに、同じ707バイトの common.js が現れていました。
保存されたcommon.jsは、URLのパスを調べ、対象の入力欄が存在する場合に input イベントの処理を登録します。ID欄の値は encw1、パスワード欄の値は encw2 へ、入力のたびにそのまま複写されます。ここで行われているのは encw1.value = id.value、encw2.value = pw.value という代入で、値を暗号化する処理はありません。
このファイル自体には、ネットワークへ送信する処理はありません。7月の調査分析では、ページ側の送信先を、同じ偽ホストの /nidlogin.login と記録しています。この二つを根拠に、認証情報を偽ホストへ渡す構成と評価しています。ここで確認した「平文」は欄に保持される値の状態であり、通信が暗号化されていなかったことや、実際の窃取の成功を意味しません。
四つのホストで比較したのは、707バイトという長さだけでなく、内容を識別するSHA-256値です。正規NAVER由来の画像やスクリプトが7月20日版へ更新された後も、common.js のハッシュ値は変わっていませんでした。正規資産の差し替えと偽装側の追加処理を分けることで、画面が更新されても残る実装を追跡できます。図3では、この7月の比較を、4月の再読込み処理とは分けて示しています。
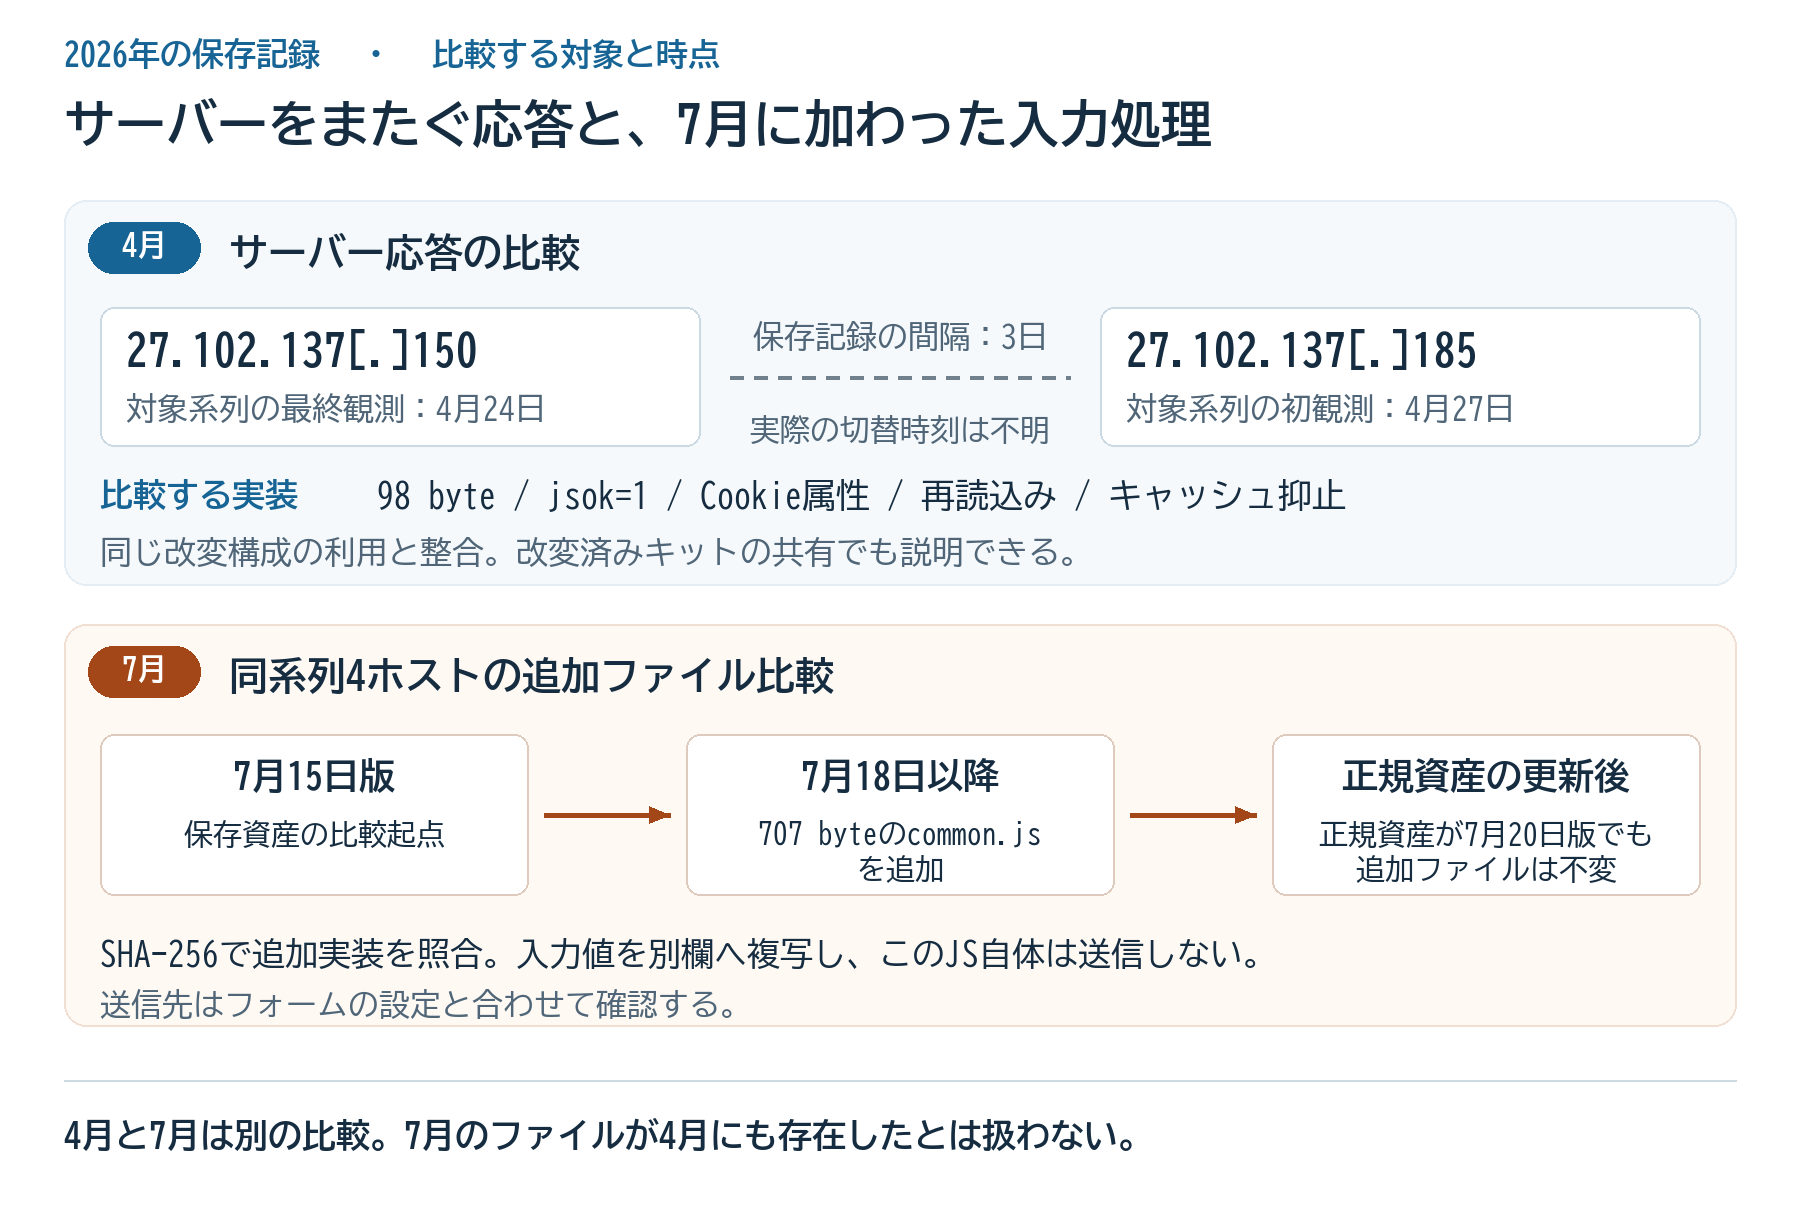
図3 2026年4月のサーバー比較と7月の追加コード比較
出典:筆者の2026年7月26日の調査分析。98バイト応答と707バイトファイルの保存本文を再照合。二つの時期を分けて示し、7月のファイルが4月にも存在したとは仮定していない。
別に追跡したKakao偽装系列では、2026年6月版と7月版の保存DOMを比較しています。7月の調査分析で共通していたのは、パスワードを btoa(password) でBase64化し、URL符号化せずに送信データへ入れ、pass、email の順で pass.php へ送る処理です。送信後の応答を利用しない点も残っていました。Base64を使うという一点ではなく、この処理の組合せを照合しています。
元の調査分析では、異なる二つのIP・ネットワークで、同一のTLS証明書と公開鍵が提示されたと記録しています。証明書は公開鍵を含むため、証明書全体が同じ場合、その公開鍵の一致を独立した追加証拠には数えません。コードと、通信先で提示された証明書という別の構成要素を照合しています。
もっとも、環境の複製や設定一式の受渡しでも、コードと証明書の共通性は生じます。この一致から同じ人物の操作を断定せず、Kakao系列内の構成比較として扱います。また、これらのコードや証明書がNAVER系列とも一致するとは確認していません。次節では、このような実装上の接点を使って、2022年を中心とする記録と2025~2026年の記録を結べるかを検証します。
2022年群と2025~2026年群の接続を検証する
2022年の記録と2025~2026年の記録を結ぶ手掛かりとして、まず保存応答に表示されたWebサーバーの構成を比べます。7月26日の調査分析で「Windows版XAMPPに対応する構成」と整理したのは、HTTPヘッダーにWindows、Apache、OpenSSL、PHPの組合せが表示された記録です。正規NAVERと分類した3,358件では0件、偽装側464件では291件、62.7%でした。この数値は応答に表示された製品名・バージョンによる分類であり、XAMPPの導入やサーバー内部の構成を確認したものではありません。
この62.7%は全期間を合わせた保存スキャン記録の割合であり、同じ構成のサーバーが毎年継続して使われたことは示しません。この組合せは、XAMPP以外の配布物や個別導入でも現れ得ます。比較対象を探す条件として用い、期間をまたぐ接続を判断するときは、時期ごとのバージョンと、一般公開コードに含まれない追加実装の対応を確かめます。
ホスト名の取得方法にも違いがあります。元の調査分析では、2021年8月~2023年11月の記録には登録型ドメイン、2025年5月~2026年7月の系列には無料ダイナミックDNSの利用を整理しています。ただし、2026年7月には登録型のNAVER類似ドメインも観測されました。同じ運用者が調達方法を変えたのか、別の運用者の記録が混じるのかは、この分布だけでは区別できません。
2026年春の98バイトのゲートは、その時期の二つのサーバーを比較する根拠になりますが、この比較だけで2022年群との接点を示すことはできません。長期の連続性を評価するには、資料の薄い2023~2025年の保存物も含め、追加コード、情報の回収先、証明書、管理資産がどう対応するかを確かめる必要があります。現状では、その対応を示せていないため、全期間を同じ主体による連続運用とは評価していません。
ホストの集中するIPと共有基盤の比較
7月25日の調査分析では、OSINTツールを用い、NAVERという語では絞らず、主要ページの接続先IPを条件に二つのIPの保存記録を比較しました。この検索はサーバーの全利用者を列挙するものではありません。また、過去のスキャンをまとめた結果なので、同じIPが記録されていても、同時期の同居か、時期を隔てた利用かは、保存時刻を照合して分ける必要があります。
当時の取得記録では、27.102.137[.]185 の256件をすべて nid-naver 型と整理しています。この集中と、前節の4ホストにおける common.js の一致は、別々の比較結果として扱います。両者を同じ展開先の記録として結ぶには、ホストごとの観測日時と接続先IPの対応が必要ですが、その対応は今回の再照合では確認できていません。
今回再確認した2026年7月22日の保存記録では、nid-naverege.servegame[.]comのcommon.jsが27.102.137[.]185から返され、707バイトの応答本文のSHA-256値も、先に比較した保存本文と一致しました。この1件ではコードとIPの対応を確認できますが、元の4ホストすべての対応や、256件の集計内訳まで確認できたわけではありません。
一方、登録型のNAVER類似ドメインが接続した 34.76.205[.]124 では、検索結果の件数を「10,000+」と記録しています。確認した記録には、Apple、金融、暗号資産、小売などの偽装と、複数言語の誘導がありました。ここでは共用の配信・転送基盤を候補に置きますが、単一運用者による多ブランド展開も、ブランドの混在だけでは除外できません。両者を分けるには、観測時期に加え、回収先、ホストごとの設定、管理資産を照合する必要があります。
表4 IPの一致に追加して照合する条件
| 照合する条件 | 共通管理の判断に使う際の扱い |
|---|---|
| 近い時期の複数ホストで、命名・コード・設定が対応する | 共通管理の仮説を検討する。配布物や環境の複製でも説明できるかを確認する |
| 同じIPに、多ブランド・多言語の記録がある | 共用サービスと単一運用者の多ブランド展開を区別し、時刻・回収先・設定を照合する |
出典:筆者の2026年7月25日の調査分析。件数は当時の記録に基づき、表の照合条件は本稿で整理したもの。
登録型のNAVER類似ドメインのローダーページでは、Google Analyticsの識別子も得られました。ここで分かるのは、そのページにタグが埋め込まれていたということです。タグの管理者や、他の偽装ページへ同じ設定を展開した者まで示すものではありません。共用基盤が挿入したタグであれば、そこから広がるのは基盤の利用範囲です。攻撃者固有の識別子として追う前に、複数の保存ページで挿入箇所と設定を照合します。
元の調査分析では、NAVER系とKakao系の共通点として、上流Cookieを固定順序で組み直し、Secure という文字列をCookieの値側へ移し、HttpOnly と SameSite を落とすPHProxy系の変換処理を挙げています。比較したPHProxy 0.5b2の第三者転載コードにも、この変換が含まれています。したがって、この一致を共通管理の根拠には用いず、同系統の中継用コードを利用した可能性を示すものとして扱います。前述の再読込みゲートとは比較箇所が異なります。なお、転載コードと当初の公式配布アーカイブとのバイト単位の一致までは確認していません。
IPの近接についても、調査した範囲を限定して扱います。7月26日の調査分析では、27.102.137.0/24 の256アドレスを対象にした公開記録の調査で、少なくとも四つの韓国向けフィッシング系統と、正規サイトを記録しています。この四系統を、四つの攻撃主体と同一視するものではありません。同じアドレス帯に入ることは探索範囲を定める条件にはなりますが、それだけで管理者が共通するとは判断せず、さらに広い /16 の近接から帰属を移すことも避けます。
Cloudflare Pages上のNAVER偽装と、韓国の公的機関を装う別のダイナミックDNS系列も、現段階では統合していません。nid-naver という名称は、同じ正規サービスを装うことで別々に選ばれ得ます。名称や利用サービスで比較候補を探した後、保存コード、回収先、管理資産の対応を確かめ、どのホストまで同じ系列に含めるかを判断します。
標的の選定と継続収集の接点
認証情報の窃取を諜報目的の活動として検討するとき、次に照合したいのは、誰のアカウントを狙い、取得した情報を何に利用したかです。私の調査範囲には、NAVER、Kakaoのほか、国税庁、国民健康保険公団、警察庁交通反則金システム、暗号資産取引所を装うページもありました。ただし、これは偽装対象の一覧であり、実際の受信者や被害者の属性を示すものではありません。
AhnLab/ASECが2023年2月1日に公開した分析では、同じドメインにNAVERとKakaoの偽ログインページが作られていました。同社は、Kakao偽ページに初期表示されるIDが、記者のアカウントから統一部に関係する団体の主要アカウントへ、2日で変わったと記しています。
同年5月16日の分析では、政策研究機関のWebメールを模したページに、対象組織の責任者のIDが初期表示されていたとしています。両記事のKimsuky判断は、同社が集めたIP・ドメインの情報と関連ファイルに基づく推定です。標的の職務や所属だけから帰属させたものではありません。
この二つの事例で、記者や統一部関係団体、政策研究機関の責任者のアカウントが具体的に記録されていることは、偽装ブランドの一致よりも、標的の選び方を比較できる材料です。一方、IDの初期表示だけでは、その相手に誘導メールが届いたことや、窃取の成功、窃取後の情報利用までは確認できません。私の系列でも、画面に設定されたID、誘導メールの宛先、本人・組織側のアクセス記録を対応させ、狙いを定めた段階と、実際の接触・窃取・情報利用を区別して調べる必要があります。
私が7月に整理した2026年5月8日~7月26日の保存記録には、118.194.249[.]91 に /smltm/bootservice.php などのパスとKakao偽装ページが現れます。指令・配信系として整理したパスですが、パス名だけをプログラムの機能確認に代えることはできません。同じIPに現れたことを接点とし、共通管理や相互の連携は別に検証します。
Breakglass Intelligenceの2026年4月11日の分析は、CHM形式のファイルを入口とするプログラムに、キー入力、クリップボード、操作中のウィンドウ名を記録し、100~140分の不規則な間隔で送信する機能を記しています。これは端末情報を継続して回収する機能の説明であり、私の系列でそのプログラムが動いたという確認ではありません。
同記事がNAVER偽装群として挙げる 27.102.137[.]150 のホストの一部は、私の追跡対象と一致します。ただし、ここで重なるのはNAVER側の観測対象です。その一致を介して、記事中の情報収集プログラムと 118.194.249[.]91 上のKakao偽装を、一続きの運用へ結ぶことはしていません。
AhnLab/ASECが2025年2月27日に公表したLarva-24005の分析は、同社がKimsukyの下位群として追跡する活動について、侵害したシステムを攻撃基盤としてXAMPPを導入し、キーロガーの記録ファイルやフィッシングで得た情報をテキストで保存したと記しています。さらに、窃取したアカウントでWebメール等へ入り、受信箱から追加の標的や関連情報を探し、被害者のアカウントから誘導メールを送る運用も記録されています。
私の系列で次に確かめたいのも、認証情報の取得後に何をしたかという運用です。保存記録で追えるコードや回収先、管理資産を照合し、窃取したアカウントでのメール閲覧や、受信箱から次の標的を探す活動へつながるかを調べます。その際、継続的なアクセスが確認されても、それだけで諜報目的とはせず、対象者の職務と、取得された通信・文書の内容を併せて評価します。
Kimsuky仮説を支持する照合と未接続の部分
私は、AhnLab/ASECが2023年に公表したNAVER・Kakao偽装と政策研究機関の偽Webメールについて、Kimsuky関与の蓋然性が高いという判断に賛同します。私の追跡系列へこの評価を広げるには、既知事例と共通する実装や管理・回収先を、個別の保存記録で示す必要があります。
私が7月にまとめた調査分析には、118.194.249[.]171 における2025年1月23日~3月11日の記録があります。そこにサーバー情報として残る Apache/2.4.17 (Win32) OpenSSL/1.0.2d PHP/5.6.15 は、ESRCの2025年1月24日の分析に掲載された文字列と一致します。同記事にある o-r.kr と r-e.kr という無料ドメインサービスの利用も、私の記録と重なります。ここで一致しているのはServerヘッダーの文字列とドメインサービスであり、ESRCの公表情報から完全なホスト名やIPアドレスの一致を確認したわけではありません。この2025年初めの記録と表3の分類との対応は、行別原票で未照合です。
ただし、ESRCがKimsukyを推定した材料には、Million OK!!!! という応答や、/blog/・/bloguser/ のパスと wreply パラメーターを使うURLも含まれます。サーバー情報とドメインサービスの一致は候補を絞る手掛かりになりますが、他者も同じ構成やサービスを利用できます。追加照合では、私の保存物にも同じ応答とURL構造があるか、その特徴が公開キットに由来するものか、回収先や管理資産まで対応するかを確かめます。
米韓政府機関が2023年6月1日に公表した共同勧告は、Kimsukyが少なくとも2012年から北朝鮮の偵察総局の目的を支える活動を続けてきたと評価しています。勧告には、侵害したメールから連絡先や過去のやり取りを集めて次の接触に使うことや、被害者のメールを攻撃者側へ自動転送する設定も記されています。この勧告を、私の観測群の帰属を保証する資料としてではなく、窃取後に何を確かめれば諜報活動との関係を評価できるかを定める比較資料として使います。
2023年6月14日の聯合ニュースは、韓国国家情報院が www.naverportal[.]com を北朝鮮によるNAVER偽装サイトとして公表したと伝えています。同記事が伝える帰属は北朝鮮までで、Kimsukyの名称や、帰属判断に使った技術情報は示されていません。この公表だけで、私の2022年群・2026年群を北朝鮮やKimsukyへ帰属させることはしません。
後年の具体的な比較先には、Proofpointが2025年4月17日に公表したTA427の分析があります。同社は、北朝鮮問題を扱うシンクタンク関係者への接触から、文書閲覧に必要な操作を装ってPowerShellを実行させるClickFixの事例を記録し、インフラの重複、手法、マルウェアに基づいてTA427へ帰属させています。同社はTA427を、他社がKimsukyやEmerald Sleetと呼ぶ活動と重なるものとして説明しています。本稿でも、名称を同義語として置き換えるのではなく、この分析で扱われた事例と指標の範囲で照合します。
Proofpointの公開指標には、正規のサーバーが侵害された可能性が高いと注記されたIPアドレスが複数含まれています。したがって、攻撃に利用されたことと、攻撃者自身が設備を契約・所有していたことは分けて扱います。また、Geniansは独自の事例も分析していますが、Proofpointを参照した記述を、独立した二件目の帰属根拠には数えません。
この文書共有を装う配信基盤と、私のNAVER偽装群は、ここでは別に扱います。両者の接続には、ホスト・IPの観測時期を対応させ、コードの固有な特徴、回収先、管理資産を照合する必要があります。同じドメインサービスやWindows系構成を使っていることだけでは、その接続を確認したとはしません。
Breakglassの記事が紹介するCHM検体の登録時に付けられた #Kimsuky タグや検出名は、元の判定根拠を確認できていません。同記事にはコードや通信先の技術情報もありますが、ラベルの存在をそれらとは別の裏付けとして加算することはしません。また、/16 のIP近接だけで二つの活動を同じ運用主体へ結ぶ説明は採用せず、同じ記事が複数の一覧に転載されても、独立した観測が増えたとは数えません。
私の2025年の記録には、ESRCの事例と重なるサーバー情報とドメインサービスがあります。これはKimsuky仮説を調べる具体的な接点です。一方、先に示した2026年NAVER群のコード比較は、系列内の実装を追う材料であり、Kimsukyという主体名を直接示すものではありません。既知事例と今回のNAVER群を、共通の管理者や回収先へ結ぶ証拠がなお必要です。
追加調査では、異なる世代のホストを同じ管理アカウントが操作した記録や、複数の偽装ページから同じ保存・回収先へ認証情報が送られた記録を優先して確かめます。これらを帰属済み事例の保存物と照合し、コードが共通するだけなのか、管理や回収も共通するのかを検証します。Kimsuky関与を中心仮説に置きつつ、同じ基盤提供サービスを別々の運用者が利用した可能性とも比較します。
日本側で必要になる保全と照合
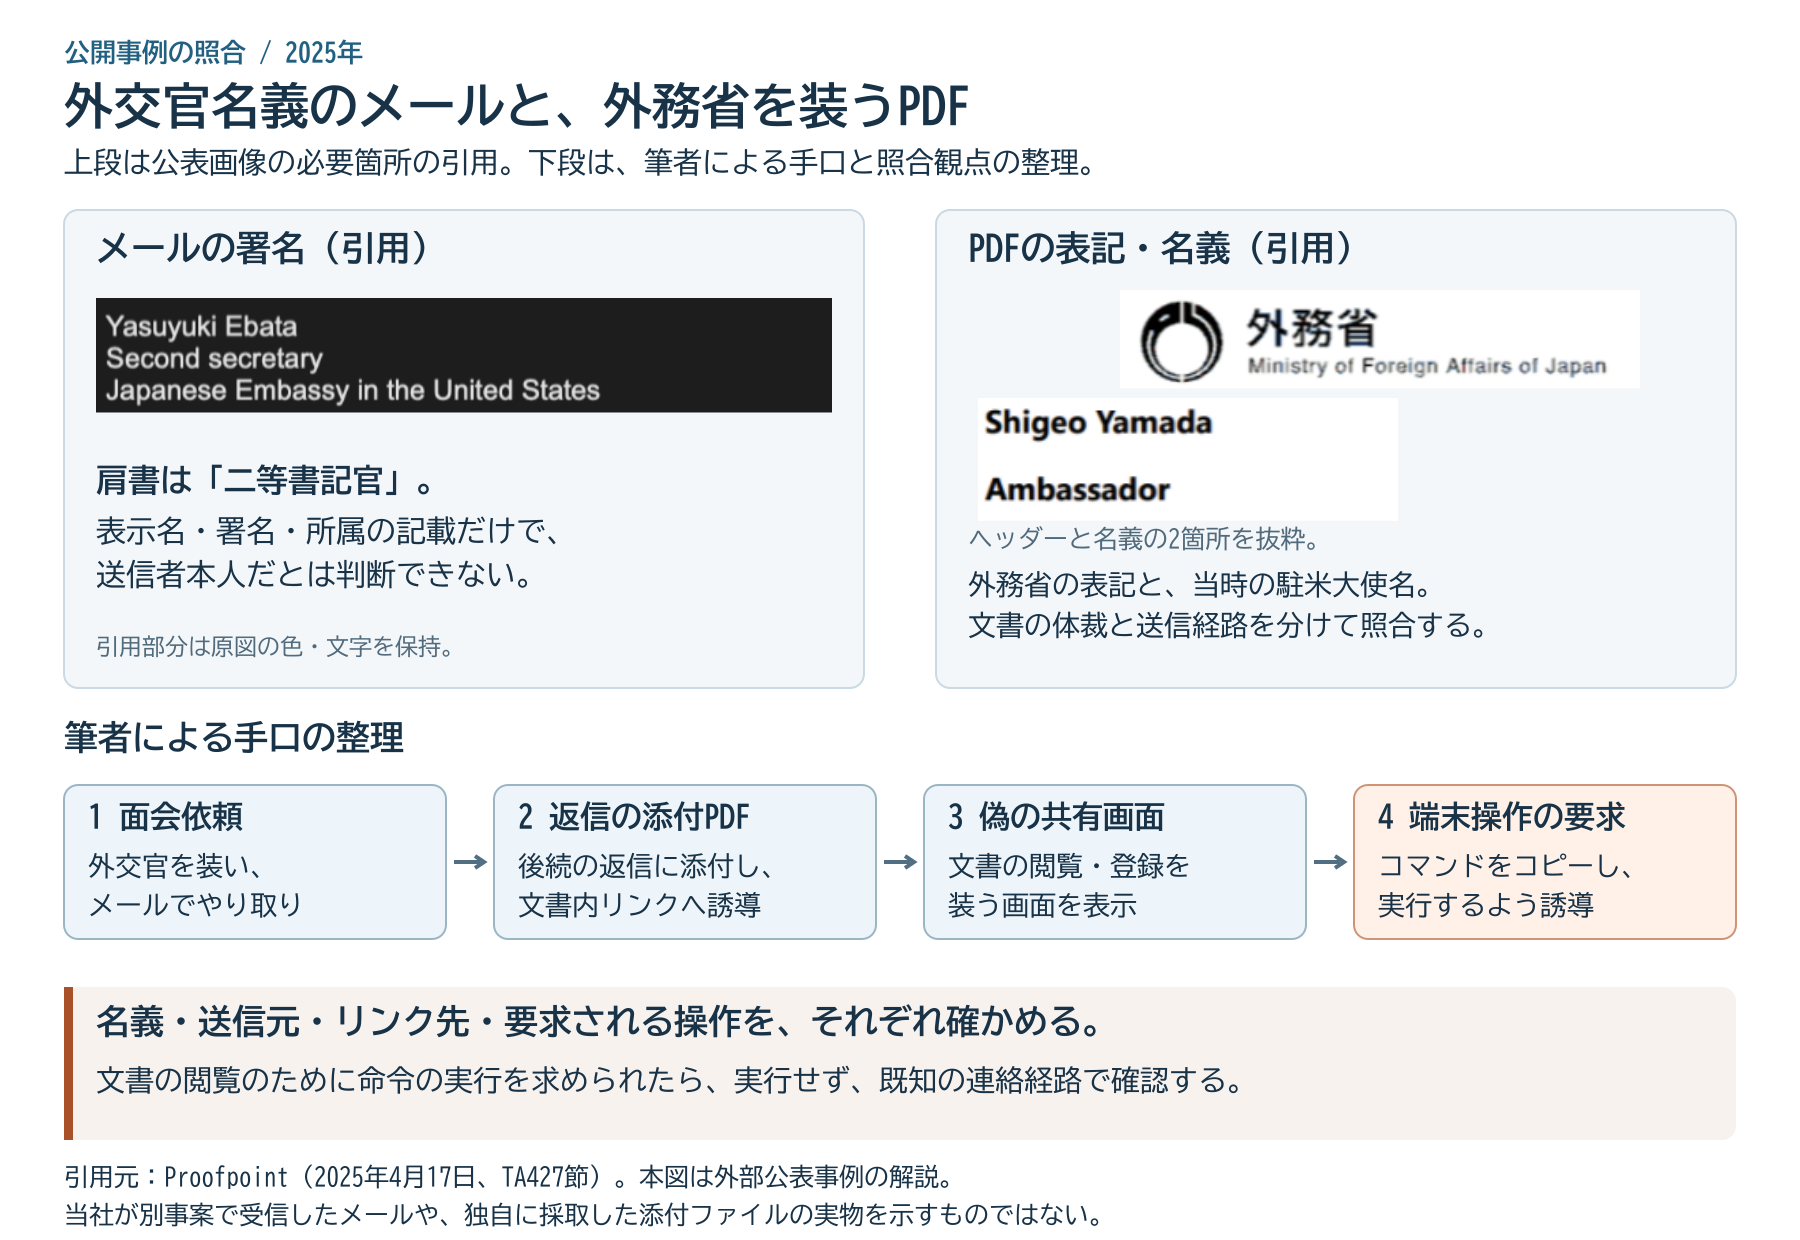
図4 外交官名義を使ったメールと、外務省を装うPDF
上段は、メールの署名とPDFの表記・名義部分の引用です。掲載メールの差出人は「二等書記官」を名乗り、続くPDFには外務省の表記と当時の駐米大使名が置かれています。実在する人物・機関の名義が悪用された例であり、本人や外務省が送った文書、あるいは本人のメールアカウントが侵害された証拠として示すものではありません。
原典では、最初のメールの添付は無害とされ、面会の調整を装うやり取りの後、後続の返信に添付されたPDFのリンクから偽の文書共有画面へ誘導し、閲覧・登録の手続としてPowerShellコマンドを実行するよう促していました。職務に即した面会依頼や政策上の質問に見えても、送信元ドメイン、文書内リンク、要求される端末操作は別々に確かめる必要があります。不審な操作要求は実行せず、メールに書かれた連絡先だけで確認を済ませずに、既知の経路で本人・担当部署へ照会し、メールのヘッダー、原添付、URLと観測時刻を保全してください。
出典:Proofpoint(2025年4月17日、TA427節)。同社の公表画像から署名・ヘッダー・名義を抜粋し、下段の流れと照合観点を筆者が作成しました。公表された外部事例を説明するもので、当社の別事案の原メールや原検体ではありません。また、日本側の名義が使われたことと、受信者が日本人・日本国内だったことは区別しています。
別の当社が関わった調査では、日本人を標的とした攻撃も確認しています。関連する攻撃基盤には、ProofpointがTA427の分析で公表した基盤との接点があり、私は両者が関係する可能性を高く見ています。個別事案に関する情報は、本稿では開示しません。
この評価は攻撃基盤の関係についてのもので、実行主体の同一性を確定するものではありません。個別事案に依存する判断と、公開情報だけで検証できる照合結果を区別し、Kimsuky関与を中心仮説として追加調査を進めます。
再比較に備えて、HTTPヘッダーと本文、HTML・JavaScript、証明書、DNS履歴を、観測日時・取得元・ハッシュ値と対応させて保全します。本稿で比較対象としたNAVER系列の応答・追加コードと、Kakao系列のコード・証明書を、どの保存物に基づく記述か辿れる形にします。参照元やCookieによって表示が変わる場合には、投入URL、転送後URL、要求時の条件と応答も一組で残します。記録のない取得条件を、後から推測で補うことはしません。
link24.krの129種類の短縮コードは、公開記録で確認した誘導の入口であり、配布先や到達者数を示す数字ではありません。事業者から記録を得られる場合には、コードごとの転送先と変更履歴、アクセス時刻を、誘導メールや受信側の記録と対応させます。調査用のスキャンによるアクセスも含まれ得るため、アクセス数をそのまま標的数や被害者数には置き換えません。
ホスティングやダイナミックDNSについては、ホストの作成・変更、契約、管理アクセスの記録から、複数の資産が同じアカウントで管理されていたかを調べます。ただし、同じ契約情報や接続元IPの一致だけで実行者を確定せず、共用やアカウント侵害の可能性も検討します。これは今後取得・照合したい記録であり、既に確保した証拠ではありません。保存期間や提供可能な項目は、事業者ごとに確認する必要があります。
本稿の観測に基づいて遮断や停止を依頼する範囲は、悪用を確認したホスト、URL、短縮コードとし、観測時刻と不正な挙動の記録を添えます。No-IPなどの共用ドメインや短縮サービス全体を一括して扱うと、正規の利用まで影響を受けます。コードや証明書の共通性は新たな候補を探す手掛かりに使い、その候補への対処は、保存された通信や応答から不正性を確認して判断します。
Kimsuky関与の判断に必要な追加照合
追加調査では、2022年群と2025~2026年群について、コードの固有部分だけでなく、認証情報の回収先、鍵、管理アカウントの対応を確かめます。共通する改変済みキットが広く配布されていたと分かれば、コードの一致だけで運用者を絞る根拠は弱くなります。一方、同じ管理アカウントによる操作や、同じ回収先への送信が時系列でつながれば、共通の運用を裏付ける材料になります。
諜報目的の検証では、偽ページに設定されたIDや誘導メールの宛先と、窃取後のメール閲覧・転送、後続の接触を照合します。外交・安全保障・研究関係者が継続して選ばれ、その通信や文書が収集され、次の接触で利用されたことまで確認できれば、諜報目的という評価は強まります。換金や詐欺への利用が見つかった場合も、同じ運用者によるものか、共有基盤の別の利用者によるものかを分けて検討します。
私は、AhnLab/ASECが2023年に分析したNAVER・Kakao偽装と政策研究機関の偽Webメールについて、Kimsuky関与の蓋然性が高いと考え、同社の判断に賛同します。2026年の各系列内に記録された実装・設定の共通性は、基盤の継承や共有を調べる接点になります。ただし、2022年群との運用の連続性や、既知のKimsuky活動との同一性を確定する証拠は揃っていません。
私が引き続き検証したいのは、これらの偽装が、韓国の政策・研究・報道に関わる人や組織へ継続して接触し、通信や文書を集める長期的な諜報活動の一部だったのかという点です。Kimsukyまたは北朝鮮関係主体の関与を中心仮説に置きますが、現時点では断定しません。管理の記録、回収先、窃取後の情報利用をつなぐ証拠を追加で確かめ、その結果に応じて評価を更新します。
資料と集計について
本稿の公開記録に関する集計と技術比較は、2026年7月25~26日にまとめた筆者の調査分析に基づきます。件数は当時取得した保存スキャン記録の集計であり、現在の検索結果を再集計したものではありません。今回の原稿作成では、既存集計を再掲し、再取得できた保存物と公表資料を照合しました。
元の調査分析の初期の記録には正規NAVERが3,357件、後の記録には3,358件とあり、本稿は後の値を採用しています。1件の差が生じた理由は未確認です。行別原票による全件の再分類や、各ホストの全応答の再検証は完了していません。
98バイトのゲート応答と707バイトの追加JavaScriptは、公開保存記録から取り出した本文を、改行コードを含めてSHA-256値で照合し、元の調査分析の記録と一致することを確認しました。再照合したのはこの2種類の本文であり、展開先の全ホスト・全時点で同じ応答が得られたことまでは確認していません。HTTPヘッダーやフォームの送信先も別の照合項目です。今回の再照合では、不正サイトへの認証情報入力や、保存コードの実行は行っていません。
- 筆者の公開情報の調査分析(2026年7月25~26日) — OSINTツールで取得した保存記録の分類、HTTP応答・コード・証明書の比較
- Prevailion — What Wicked Webs We Un-weave 保存版
- KISA/KrCERT — ポータル偽装ポップアップ型フィッシングの技術資料
- AhnLab/ASEC — 韓国国内の有名金融アプリに偽装したフィッシング攻撃
- AhnLab/ASEC — Web Page Disguised as a Naver Login Page
- AhnLab/ASEC — Kimsuky Group’s Phishing Attacks Targetting North Korea-Related Personnel
- AhnLab/ASEC — Phishing Email Attacks by the Larva-24005 Group Targeting Japan
- ESTsecurity/ESRC — アカウント情報窃取を狙うフィッシングの分析(2025年1月24日)
- 米韓政府機関 — North Korea Using Social Engineering to Enable Hacking of Think Tanks Academia and Media
- Yonhap — 国家情報院によるNAVER偽装サイトへの注意喚起
- Proofpoint — Around the World in 90 Days: State-Sponsored Actors Try ClickFix
- Genians — Analysis of the threat case of kimsuky group using ClickFix tactic
- Breakglass Intelligence — CHMとNidLog系指令基盤の分析
- PHProxy — 0.5b2第三者転載コード(比較対象コミットを固定)
Series
- #001 韓国のサイバーセキュリティを読み解く
- #002 台湾のサイバーセキュリティを読み解く
- #003 NAVER偽装基盤の追跡(この記事)