トップページのNews欄に掲載する投稿用カテゴリーです。スラッグ「info」は変更しません。
(個人の皆さま向け解説)暮らしと資産を守るサイバー事案ノートの配信を開始しました
個人の皆さま向けの連載「暮らしと資産を守るサイバー事案ノート」の配信を開始しました。 利用中のサービスや口座の確認、パスキー・二要素認証、メール・SMSの確認経路、AIを使った攻撃のニュースの受け止め方を解説します。第1回〜第4回を公開しています。 連載トップ・記事一覧はこちら
トップページのNews欄に掲載する投稿用カテゴリーです。スラッグ「info」は変更しません。
個人の皆さま向けの連載「暮らしと資産を守るサイバー事案ノート」の配信を開始しました。 利用中のサービスや口座の確認、パスキー・二要素認証、メール・SMSの確認経路、AIを使った攻撃のニュースの受け止め方を解説します。第1回〜第4回を公開しています。 連載トップ・記事一覧はこちら
本稿で検証したいのは、このNAVER偽装による認証情報の窃取が、特定の相手の通信や文書を継続して集める運用の一部だったのか、という点です。偽画面の仕組みだけでなく、情報の保存・回収先と標的の選び方から、その運用を担う主体を調べます。
9月2日〜8日のX投稿65,779件を第1週と比較した。両候補をめぐる疑いと情勢の応酬、返信・引用の増加、支持・批判ナラティブの変化を整理する。
2026年8月26日~9月1日採取のX投稿から、玉城デニー氏・古謝玄太氏への支持と批判の主題を比較。発信者の集中、返信・引用、ハッシュタグの結び付きを6図で示す。投稿量と有権者の支持分布、反復と影響力工作の立証は区別して読む。
Sola.com のサイバー・認知戦セクションが2022年に行った独自調査を再構成する連載「OVERRIDE 2022 ― 上書きされる戦争」を開始しました。 2022年のウクライナ侵攻をめぐって、日本語圏のSNSでは何が語られ、どのように広がったのか。政府サイトの改竄や破壊型マルウェアといった技術的事象と、言説の変化を切り分けながら、公開情報から再検証していきます。 現在は第1話から第3話までを公開しています。各話の主題と読み方は、シリーズ目次にまとめました。 OVERRIDE 2022 シリーズ目次を見る
平素は格別のご愛顧を賜り、厚くお礼申し上げます。 誠に勝手ながら、以下の期間を夏季休業とさせていただきます。 ご不便をお掛け致しますが、何卒ご理解のほどお願い申し上げます。 ■夏季休業期間: 2026年8月13日(木) ~ 8月16日(日) ※8月17日(月)より、通常通り営業いたします。 お問合せに関しましては、休業期間も受け付けておりますが、ご返答につきましては上記休業期間後に順次対応させていただきます。 休業期間中、皆様には大変ご迷惑をお掛け致しますが、何卒ご理解とご協力を賜りますようお願い申し上げます。
韓国のフィッシング調査で繰り返し現れる KISA、KrCERT/CC、AhnLab、ASEC、ESTsecurity、ESRC。それぞれの立場と観測範囲を、日本との比較も交えて整理します。
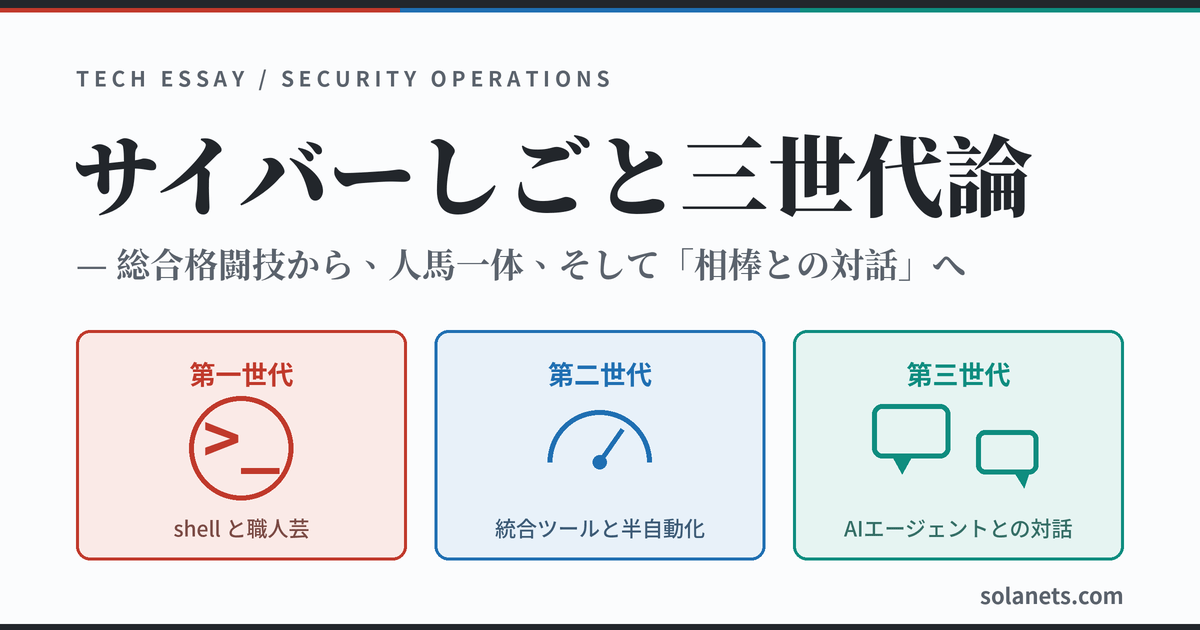
TECH ESSAY / SECURITY OPERATIONS サイバーしごと三世代論— 総合格闘技から、人馬一体、そして「相棒との対話」へ 手作業の職人芸、統合ツールの半自動化、そしてAIエージェント。世界のセキュリティ業界で語られる「三世代」の整理を下敷きに、三つの世代を現場で乗り継いできた実務者が、それぞれの「乗り味」を語ります。 第一世代 shell と職人芸 第二世代 統合ツールと半自動化 第三世代 AIエージェントとの対話 はじめに サイバーセキュリティの調査・分析という仕事は、この20年ほどで大きく姿を変えてきました。私自身、この変化を現場で乗り継いできた一人ですが、世界のセキュリティ業界の議論を眺めてみると、この変遷はおおむね三つの世代に整理して語られているようです。 第一世代:人間の職人芸と手作業の時代 第二世代:統合ツール・半自動化(SOAR/プラットフォーム化)の時代 第三世代:AI駆動・エージェント型の時代 米Gartnerは2025年6月に「AI SOC Agents」を正式なカテゴリーとして命名し、AI駆動型のSOCソリューションを2026年のトップトレンドの一つに挙げました。年代でいえば、アナリストが全アラートを手でさばいていた時代が2015年頃まで、SOARがプレイブック駆動で定型作業を肩代わりした自動化の時代が2015〜2022年頃、そしてAIが事前定義のプレイブックなしにトリアージから調査、対応提案まで自律的にこなすエージェント型の時代が2023年から——という区分が定着しつつあります。 第一世代 手作業・職人芸 〜2015年頃 全アラートを人がトリアージ 第二世代 統合・半自動化 2015〜2022年頃 SOAR・プレイブック駆動 第三世代 AI駆動・エージェント型 2023年〜 自律的トリアージ・調査 図1|SOC自動化の三段階(Gartner「AI SOC Agents」命名は2025年6月) きれいに整理されたものだなあと感心しつつ、この三つの世代、現場で乗ってきた身としてはそれぞれに全く違う「乗り味」がありました。本稿では世界的な整理を下敷きに、その乗り味の話をしてみたいと思います。 第一世代:総合格闘技の時代 GENERATION 1 〜2015年頃|手作業と職人芸 第一世代の調査業務は、人間の専門知識と手作業の上に成り立っていました。アラートを一件ずつ手でトリアージし、サイロ化された複数のツールの間を椅子ごとぐるぐる行き来する(海外では「スイベルチェア運用」なんて呼ばれています)。検知はシグネチャと単純な相関ルール頼み。侵入テストの世界も同じで、スキャン、スニッフィング、ブルートフォース、ファジング、ペイロード生成——局面ごとの無数のツールを、テスターが自分の手と頭で組み合わせて戦う世界でした。 図2|「スイベルチェア運用」— 人がツールの間を回遊する アナリスト ログ検索 パケット解析 脅威情報照会 チケット起票 要するに、shellをバリバリ叩きつつ、多岐に渡る技術知識でニャンニャンやる、総合格闘技のような世界だったわけです。それぞれの職人が得意の「XXスペシャル」みたいなツールボックスや必殺コンボを持っていて、差し詰め『刃牙』のトーナメントみたいな感覚。道具と身体が直結した、原初的な人馬一体感がありました。アラートの量が人間の処理能力を超えるまでは、この体制で確かに回っていたのです。そして、あれはあれで実にオモロかった。 第二世代:高出力マシンの時代 GENERATION 2 2015〜2022年頃|統合と半自動化 2015年頃から、風景が変わり始めます。Kali [...]
SECURITY DRAMA | 30秒FULL ANIMATION | 音声なし・自動再生 もし、Cowork実行機が乗っ取られたら——。便利な反面広範な業務ではさまざまな機微な情報を扱う業務PC。そこにまつわるリスクと対処法へのアプローチを解説します。 ※ この映像が表示されない場合は、PCのブラウザ(Chrome等)でお試しください。 ▶ 自動でループ再生されます。シークバーで任意の場面へ移動できます(カーソルを重ねた状態で Space=一時停止 / ←→=コマ送り)。 DRAMA▶BRIEFING AI実行環境が乗っ取られたら、何が起きるか。 Claude Desktop Coworkなど多くのAIモデルで進む業務用端末のAI駆動化。顧客データや販売情報、官公庁では機微に関わるデータなどの取り扱いが飛躍的に上がると言えますが、その反面、セキュリティ侵害を受けた際の被害も格段に上がります。今回は、実機内でのAI駆動化によるリスクを実例に即し検証し、その対策を考えてみます。 Claude Cowork実行専用機(Windowsデスクトップ)がマルウェア感染等でリモートアクセス権を奪取された事態を想定した、リスク評価と防護設計の要点。 CLIENT メイン機 (クライアントPC) 利用者が指示を出すクライアント。アカウントの母艦。 CLOUD Anthropic クラウド AI推論・セッション管理。タスクをディスパッチ。 ⚠ 侵害発生点 EXECUTION Windows実行機(Cowork) ローカルでタスクを実行。ログイン済みセッションと作業ファイルを保持。 CONNECTED 業務コネクタ メール/クラウドドライブ/Teams等。本人のOAuth権限で接続。 ▲ 実行機が奪われると、被害はその1台にとどまらず「アカウント」と「接続済みの業務基盤」へ波及する。 非対称の 原則 Coworkのサンドボックスは「AIのタスクからPCを守る」仕組みであり、「PCの侵害からアカウントを守る」仕組みではない。実行機は便利だが信頼しない前提——権限を絞った従僕として設計する。 RISK想定されるリスク R1セッション奪取=なりすまし 端末に保持されたログイン済みセッションを窃取・直接操作され、攻撃者が「本人として」AIを自由に利用できる。パスワードの突破は不要。 R2コネクタ悪用最大リスク アカウントに接続済みのメール・ドライブ・Teamsを本人のOAuth権限のまま操作。メール送信、社内ファイルの検索・持ち出しがAI経由で可能になる。 R3履歴の窃取・成果物の改ざん 会話履歴・メモリの閲覧に加え、実行タスクや分析結果を書き換えられる。成果物の完全性(インテグリティ)が失われる。 R4メイン機への間接波及 共有ドライブに細工したファイルを設置し、後日メイン機側のAIが処理する際に不正な指示を実行させる迂回攻撃(プロンプトインジェクション)が成立し得る。 GUARD防護策(優先順) G1アカウント分離 [...]
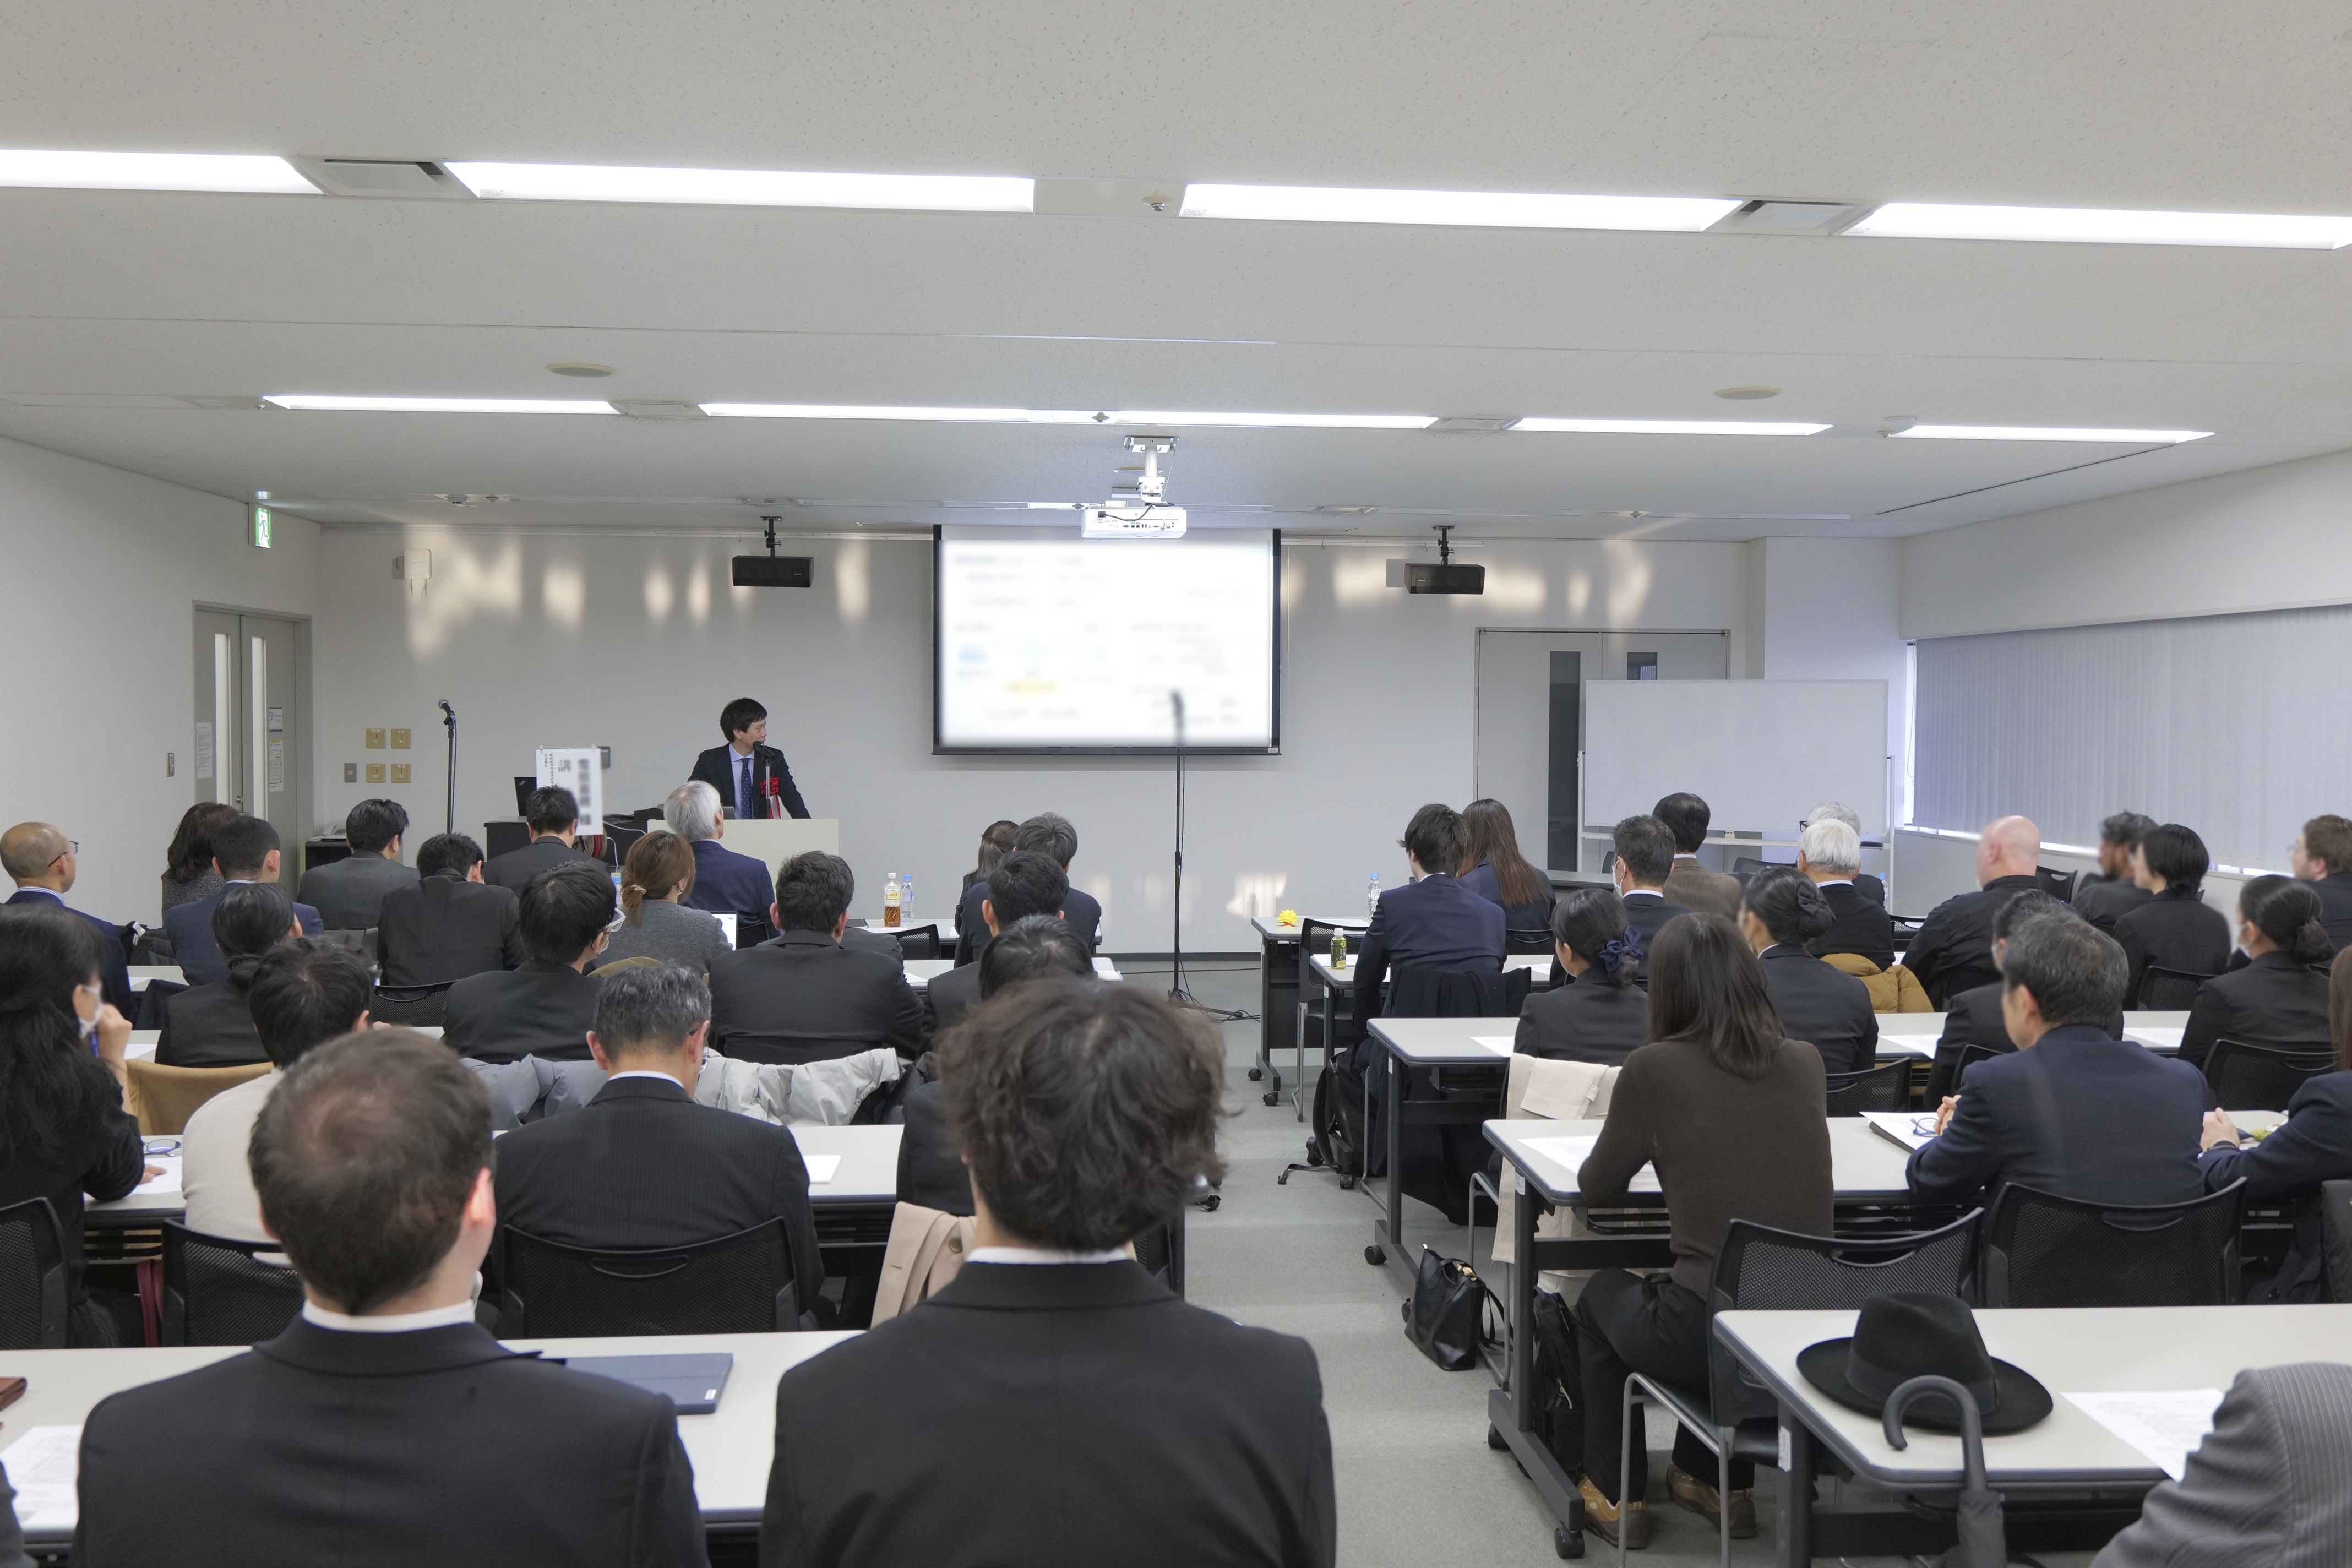
去る3/4(水)、一般社団法人宮城県情報サービス産業協会(MISA)主催、エル・ソーラ仙台(AER28階)にて、【ICT国際化促進カンファレンス2026】が開催されました。 本カンファレンスでは「高度外国人材」をメインテーマに、基調講演やパネルディスカッションを実施。外国人材の重要性や、実際に働く外国人の皆様の「生の声」、そして行政の支援制度の活用法について、多角的な視点から活発な議論が交わされました。 後半の懇親会では、ご参加の皆さま、外国人留学生が垣根を越えて交流し、業界の課題や今後の展望について情報交換を行う貴重な機会となりました。 ご多忙の中、遠方からも足をお運びいただき、熱心に耳を傾けてくださった皆様に、心より感謝申し上げます。 今回のカンファレンスで得られた知見や繋がりが、参加された皆様のビジネス変革や新たな挑戦の一助となれば幸いです。